شبکه چیست؟ انواع شبکه کامپیوتری و کاربردهای آن
شبکه کامپیوتری مجموعهای از دستگاههای متصل به یکدیگر است که برای تبادل اطلاعات و اشتراکگذاری منابع با هم ارتباط برقرار میکنند. وقتی چند کامپیوتر در یک شرکت به چاپگر مشترکی دسترسی دارند یا گوشی شما از طریق وایفای به اینترنت متصل میشود، در حال استفاده از یک شبکه هستید. اما آیا هر ارتباطی بین دو […]

۱۱/۱۱/۲۰۲۶
آخرین بروزرسانی:
۱ روز پیش
شبکه چیست؟ انواع شبکه کامپیوتری و کاربردهای آن
شبکه کامپیوتری مجموعهای از دستگاههای متصل به یکدیگر است که برای تبادل اطلاعات و اشتراکگذاری منابع با هم ارتباط برقرار میکنند. وقتی چند کامپیوتر در یک شرکت به چاپگر مشترکی دسترسی دارند یا گوشی شما از طریق وایفای به اینترنت متصل میشود، در حال استفاده از یک شبکه هستید.
اما آیا هر ارتباطی بین دو دستگاه یک شبکه محسوب میشود؟ تجهیزات مختلف چطور مسیر انتقال اطلاعات را مشخص میکنند و چه تفاوتی میان شبکه داخلی و اینترنت وجود دارد؟ در این مطلب از مجله پارس هاست علاوهبر پاسخ به این سوال که شبکه چیست، ساختار، نحوه عملکرد، انواع شبکههای کامپیوتری، تجهیزات، پروتکلها و اصول امنیت آن را بررسی میکنیم. اگر میخواهید با دید دقیقتری زیرساخت ارتباطی کامپیوترها را بشناسید، همراه ما باشید.
شبکه کامپیوتری چیست؟
شبکه کامپیوتری (Computer Network) به مجموعهای از دو یا چند دستگاه میگوییم که از طریق ارتباط سیمی یا بیسیم به یکدیگر متصلاند و اطلاعات یا منابع را میان خود تبادل میکنند. این دستگاهها میتوانند کامپیوتر، لپتاپ، تلفن همراه، چاپگر، سرور، دوربین مداربسته یا حتی تجهیزات هوشمند باشند.
هدف اصلی ایجاد شبکه، برقراری ارتباط میان دستگاهها و استفاده مشترک از منابع است. برای مثال، در یک شرکت ممکن است چندین کارمند به فایلهای ذخیرهشده روی یک سرور مرکزی دسترسی داشته باشند، بدون اینکه لازم باشد اطلاعات را با فلش یا حافظه جانبی جابهجا کنند.
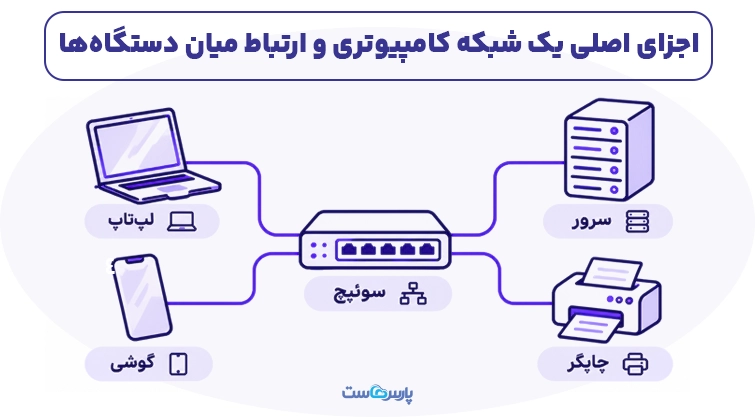
شبکهها فقط برای انتقال فایل طراحی نشدهاند. خدماتی مانند تماس تصویری، بازیهای آنلاین، مدیریت پایگاه داده، دسترسی از راه دور، اجرای نرمافزارهای سازمانی و استفاده از سرویسهای ابری نیز به ارتباطات شبکهای وابستهاند.
در یک شبکه کامپیوتری معمولا با سه عنصر اصلی سروکار داریم:
- دستگاههای انتهایی: کامپیوترها، گوشیها، چاپگرها و سرورها که اطلاعات را تولید یا دریافت میکنند.
- تجهیزات ارتباطی: روتر، سوئیچ و اکسس پوینت که مسیر ارتباطی دستگاهها را مدیریت میکنند.
- بستر ارتباطی و پروتکلها: کابل، فیبر نوری یا امواج رادیویی در کنار قوانین استانداردی که انتقال اطلاعات را کنترل میکنند.
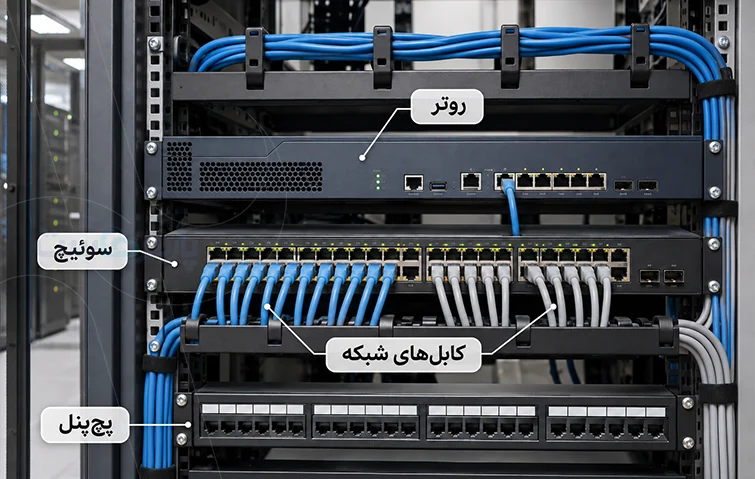
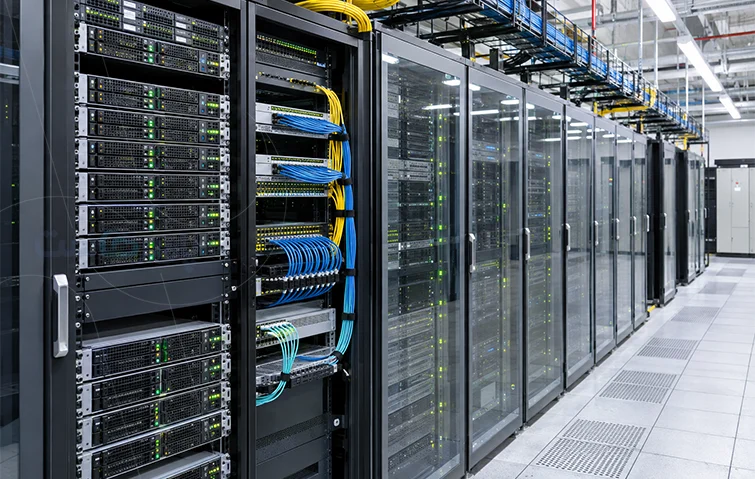
نمایی از روتر، سوئیچ و کابلهای شبکه در رک
نکته: صرف اتصال فیزیکی دستگاهها برای ایجاد شبکه کافی نیست؛ تجهیزات باید اطلاعات را طبق قواعد مشخص شناسایی، ارسال و دریافت کنند.
شبکه کامپیوتری چگونه کار میکند؟
برای درک عملکرد شبکه، فرض کنید در یک شرکت میخواهید فایلی را از کامپیوتر خود برای همکارتان ارسال کنید. کامپیوتر شما باید مقصد را شناسایی کند، اطلاعات را به شکل قابل انتقال درآورد و آن را از مسیر مناسب به دستگاه گیرنده برساند.
این فرایند با همکاری چند بخش انجام میشود. ابتدا دستگاه فرستنده اطلاعات را آماده میکند. سپس پروتکلهای شبکه، داده را به واحدهای کوچکتری به نام بستههای اطلاعاتی (Packet) تقسیم میکنند. هر بسته اطلاعات کنترلی مورد نیاز برای انتقال را نیز همراه دارد.
وبسایت Cloudflare در توضیح نحوه عملکرد اینترنت، دو مفهوم اساسی را معرفی میکند:
“There are two main concepts that are fundamental to the way the Internet functions: packets and protocols. In networking, a packet is a small segment of a larger message. Each packet contains both data and information about that data.” «دو مفهوم اصلی برای عملکرد اینترنت اساسی هستند: بستههای اطلاعاتی و پروتکلها. در شبکه، بسته اطلاعاتی بخش کوچکی از یک پیام بزرگتر است. هر بسته هم داده و هم اطلاعات مربوط به آن داده را در خود دارد.» منبع: cloudflare.com
پس از آماده شدن بستهها، تجهیزات شبکه آنها را به مقصد هدایت میکنند. اگر مقصد در همان شبکه محلی باشد، سوئیچ معمولا ارتباط داخلی را مدیریت میکند. اگر دستگاه مقصد در شبکه دیگری قرار داشته باشد، روتر بستهها را به شبکه بعدی میفرستد.
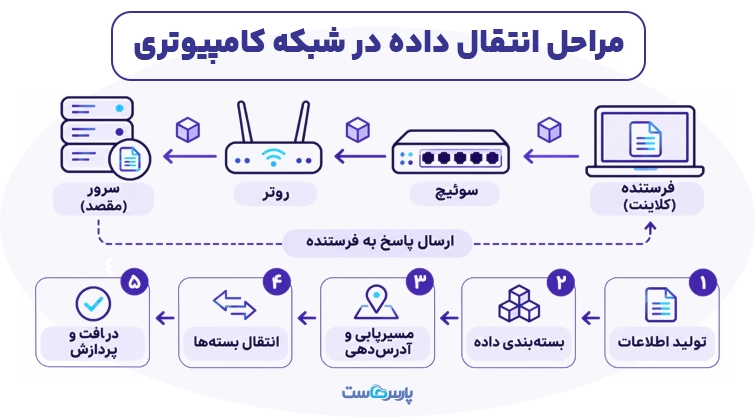
در مقصد، دستگاه گیرنده بستهها را دریافت میکند و در صورت نیاز آنها را دوباره به ترتیب مناسب کنار هم قرار میدهد تا اطلاعات اولیه بازیابی شوند.
مراحل کلی انتقال اطلاعات در شبکه را میتوانیم در این پنج مرحله خلاصه کنیم:
- تولید اطلاعات: کاربر فایلی را ارسال میکند یا یک درخواست نرمافزاری میفرستد.
- آمادهسازی داده: پروتکلهای ارتباطی اطلاعات را برای انتقال بستهبندی میکنند.
- آدرسدهی و مسیریابی: تجهیزات شبکه مقصد را شناسایی میکنند و مسیر مناسب را انتخاب میکنند.
- انتقال بستهها: دادهها از طریق کابل یا ارتباط بیسیم به سمت مقصد حرکت میکنند.
- دریافت و پردازش: دستگاه مقصد بستهها را دریافت و اطلاعات را بازسازی میکند.
نکته فنی: در ارتباطات واقعی، تمام بستهها لزوما از یک مسیر عبور نمیکنند. مسیریابی شبکه تعیین میکند هر بسته از کدام مسیر به مقصد برسد.
اجزای اصلی شبکه کامپیوتری کداماند؟
برای راهاندازی یک شبکه، به مجموعهای از تجهیزات سختافزاری و نرمافزارهای مدیریتی نیاز دارید. هر کدام از این اجزا وظیفه مشخصی برعهده دارند و اختلال در عملکرد یکی از آنها ممکن است ارتباط بخشهایی از شبکه را مختل کند.
۱. تجهیزات شبکه؛ روتر، سوئیچ و مودم
تجهیزات شبکه وظیفه اتصال دستگاهها، مدیریت ترافیک و انتقال اطلاعات را برعهده دارند. سه دستگاهی که در شبکههای خانگی و سازمانی بیشتر با آنها روبهرو میشوید، مودم، روتر و سوئیچ هستند.
مودم (Modem): سیگنالهای ارتباطی را با فناوری مورد استفاده شرکت ارائهدهنده اینترنت تطبیق میدهد. مودم ارتباط میان شبکه شما و بستر دسترسی ارائهدهنده اینترنت را برقرار میکند.
روتر (Router): شبکههای مختلف را به هم متصل میکند و بستههای اطلاعاتی را بر اساس آدرس مقصد به مسیر مناسب میفرستد. روتر خانگی معمولا ارتباط شبکه داخلی با اینترنت را نیز مدیریت میکند.
سوئیچ (Switch): دستگاههای مختلف یک شبکه محلی را به هم متصل میکند. سوئیچ با بررسی آدرس MAC مقصد، فریمهای شبکه را به درگاه مناسب میفرستد.
تجهیزات دیگری نیز در ساختار شبکه حضور دارند که شناخت آنها برای طراحی شبکههای حرفهای ضروری است:
- اکسس پوینت (Access Point): اتصال بیسیم دستگاهها به شبکه را فراهم میکند.
- فایروال (Firewall): ترافیک ورودی و خروجی را بر اساس قوانین امنیتی بررسی میکند.
- کارت شبکه (NIC): رابط سختافزاری دستگاه برای اتصال به شبکه است.
- کابل شبکه: ارتباط فیزیکی میان دستگاهها را برقرار میکند.
- مبدل فیبر نوری: ارتباط میان تجهیزات مبتنی بر فیبر و رابطهای دیگر را برقرار میکند.
تفاوت روتر و سوئیچ را فراموش نکنید: سوئیچ معمولا ارتباط دستگاههای داخل یک شبکه را مدیریت میکند، اما روتر ترافیک را میان شبکههای متفاوت انتقال میدهد.
۲. سرور و کلاینت در شبکه
در شبکههای کامپیوتری، دو مفهوم سرور (Server) و کلاینت (Client) را برای توصیف نقش دستگاهها در ارتباطات استفاده میکنیم.
سرور دستگاه یا نرمافزاری است که خدمات، اطلاعات یا منابع مشخصی را در اختیار سایر دستگاهها قرار میدهد. برای مثال، سرور فایل میتواند اسناد یک شرکت را ذخیره کند و دسترسی کارکنان را مدیریت کند.
کلاینت دستگاه یا برنامهای است که برای دریافت خدمات به سرور درخواست میفرستد. مرورگر وب، نرمافزار حسابداری و کامپیوتر کارمند میتوانند نقش کلاینت داشته باشند.
نکته: یک دستگاه لزوما همیشه سرور یا همیشه کلاینت نیست. یک کامپیوتر ممکن است هنگام دریافت فایل از سرور نقش کلاینت داشته باشد و هنگام اشتراکگذاری فایل با دستگاه دیگری، خودش در نقش ارائهدهنده سرویس ظاهر شود.
انواع شبکههای کامپیوتری از نظر گستردگی کداماند؟
یکی از روشهای دستهبندی شبکهها، بررسی محدوده جغرافیایی آنهاست. شبکهای که فقط دستگاههای شخصی شما را به هم متصل میکند، با شبکهای که شعب یک سازمان را در چند کشور به هم ارتباط میدهد، تفاوت زیادی دارد.
چهار نوع رایج شبکه بر اساس محدوده پوشش عبارتاند از:
۱. شبکه شخصی (PAN): این شبکه محدوده کوچکی در اطراف یک فرد را پوشش میدهد. اتصال گوشی به ساعت هوشمند یا ارتباط لپتاپ با هدفون بلوتوثی نمونهای از شبکه شخصی است. فناوریهایی مانند بلوتوث در این ساختار کاربرد دارند.
۲. شبکه محلی (LAN): شبکه محلی دستگاههای یک محدوده مشخص مانند خانه، دفتر کار، مدرسه یا ساختمان اداری را به هم متصل میکند. در این شبکه، کاربران میتوانند فایلها، چاپگرها و سایر منابع را به اشتراک بگذارند.
۳. شبکه شهری (MAN): محدوده بزرگتری نسبت به LAN دارد و معمولا بخشهایی از یک شهر یا چند ساختمان در یک منطقه را به هم متصل میکند. شبکه ارتباطی میان ساختمانهای یک دانشگاه بزرگ نمونهای از این ساختار است.
۴. شبکه گسترده (WAN): شبکه گسترده ارتباط میان شبکههای محلی را در فاصلههای جغرافیایی زیاد برقرار میکند. سازمانهایی که شعب مختلفی در شهرها یا کشورهای متفاوت دارند، معمولا از این ساختار استفاده میکنند.
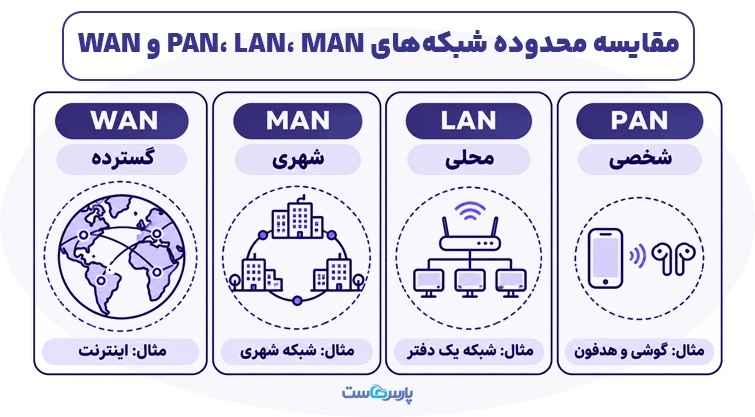
جدول زیر تفاوت این چهار نوع شبکه را از نظر محدوده و کاربرد نشان میدهد:
| نوع شبکه | محدوده پوشش | نمونه کاربرد |
| PAN | اطراف یک فرد | اتصال گوشی و ساعت هوشمند |
| LAN | خانه یا ساختمان | شبکه داخلی شرکت |
| MAN | شهر یا منطقه | ارتباط ساختمانهای دانشگاه |
| WAN | چند شهر یا کشور | ارتباط شعب یک سازمان |
نکته: اینترنت را میتوانیم بزرگترین نمونه شبکه گسترده بدانیم؛ زیرا شبکههای مستقل را در مقیاس جهانی به یکدیگر متصل میکند.
انواع شبکه از نظر نوع اتصال کداماند؟
علاوهبر محدوده جغرافیایی، نوع ارتباط دستگاهها نیز معیار مهمی برای دستهبندی شبکههاست. در این تقسیمبندی، شبکهها به دو گروه اصلی سیمی و بیسیم تقسیم میشوند.
۱. شبکه سیمی و بیسیم
شبکه سیمی (Wired Network) برای انتقال اطلاعات از کابل استفاده میکند. کابلهای زوج به هم تابیده مانند Cat6، کابل کواکسیال و فیبر نوری نمونههایی از بسترهای ارتباطی سیمی هستند.
این نوع شبکه معمولا در محیطهایی استفاده میشود که پایداری ارتباط، سرعت انتقال و کنترل تجهیزات اهمیت زیادی دارد.
مثال: در یک دیتاسنتر، ارتباط سرورها و سوئیچها معمولا از طریق کابلهای شبکه یا فیبر نوری برقرار میشود.
مزایای شبکه سیمی عبارتاند از:
- پایداری مناسب در انتقال اطلاعات
- تاخیر کمتر در بسیاری از سناریوها
- کاهش تاثیر تداخل امواج رادیویی
- کنترل بهتر دسترسی فیزیکی به تجهیزات
در مقابل، کابلکشی هزینه نصب و نگهداری دارد و جابهجایی دستگاهها را محدود میکند.
شبکه بیسیم (Wireless Network) بدون نیاز به کابل ارتباطی مستقیم، اطلاعات را از طریق امواج رادیویی منتقل میکند. وایفای و بلوتوث از فناوریهای شناختهشده این گروه هستند.
شبکه بیسیم برای محیطهایی مناسب است که کاربران با دستگاههای قابل حمل به شبکه متصل میشوند. البته فاصله از اکسس پوینت، موانع فیزیکی، تداخل فرکانسی و تعداد کاربران همزمان روی کیفیت ارتباط تاثیر میگذارند.
در جدول زیر تفاوت شبکههای سیمی و بیسیم را مشاهده میکنید:
| معیار | شبکه سیمی | شبکه بیسیم |
| بستر ارتباط | کابل | امواج رادیویی |
| پایداری | معمولا بیشتر | وابسته به شرایط محیط |
| جابهجایی | محدودتر | آسانتر |
| امنیت | نیازمند کنترل فیزیکی و منطقی | نیازمند رمزنگاری و احراز هویت |
| نصب | نیازمند کابلکشی | نصب انعطافپذیرتر |
در بسیاری از شبکههای سازمانی، ترکیب این دو روش بهترین نتیجه را دارد؛ سرورها و تجهیزات ثابت با کابل متصل میشوند و کارکنان از طریق وایفای به همان شبکه دسترسی پیدا میکنند.
انواع توپولوژی شبکه چیست؟
توپولوژی شبکه (Network Topology) به نحوه چیدمان و اتصال دستگاهها در یک شبکه اشاره دارد. این ساختار مشخص میکند تجهیزات از نظر فیزیکی یا منطقی چگونه به هم ارتباط دارند و اطلاعات چه مسیری را طی میکنند.
توپولوژی مناسب روی هزینه، پایداری، قابلیت توسعه و عیبیابی شبکه تاثیر میگذارد. چهار نوع شناختهشده آن عبارتاند از:
- توپولوژی خطی (Bus): تمام دستگاهها به یک کابل اصلی متصل میشوند. طراحی ساده و هزینه کمتر از مزایای آن است؛ اما خرابی کابل اصلی میتواند ارتباط کل شبکه را مختل کند.
- توپولوژی ستارهای (Star): تمام دستگاهها به یک تجهیز مرکزی مانند سوئیچ متصل میشوند. مدیریت و عیبیابی این ساختار ساده است، اما خرابی دستگاه مرکزی روی ارتباطات شبکه تاثیر میگذارد.
- توپولوژی حلقوی (Ring): هر دستگاه به دو دستگاه مجاور متصل میشود و ارتباط در یک مسیر حلقهای شکل میگیرد. خرابی یک اتصال در برخی پیادهسازیها میتواند ارتباط کل حلقه را مختل کند؛ مگر اینکه مسیر جایگزین در نظر گرفته شده باشد.
- توپولوژی مش (Mesh): دستگاهها از طریق چند مسیر ارتباطی به یکدیگر متصل میشوند. در نوع مش کامل، هر گره با تمام گرههای دیگر ارتباط مستقیم دارد. این ساختار افزونگی بالایی دارد، اما هزینه و پیچیدگی پیادهسازی آن بیشتر است.
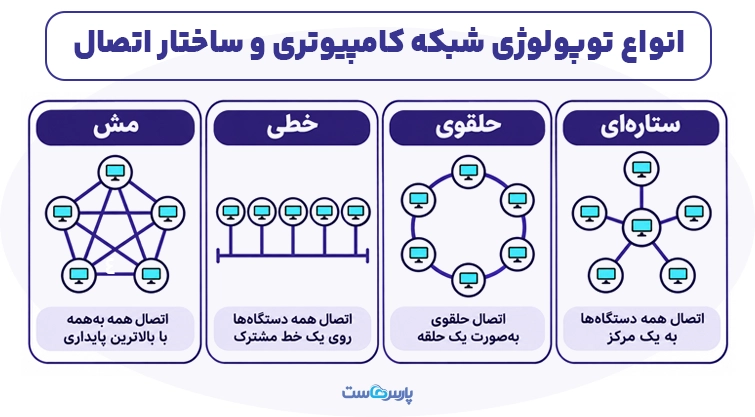
انتخاب توپولوژی باید بر اساس تعداد دستگاهها، نیاز به افزونگی، بودجه و برنامه توسعه شبکه انجام شود. بهعنوان نمونه، توپولوژی ستارهای در شبکههای اداری رایج است؛ در حالی که ساختارهای مش در بخشهایی که تداوم ارتباط اهمیت زیادی دارد، کاربرد بیشتری دارند.
مدلهای ارتباطی شبکه؛ Client-Server و Peer-to-Peer
شبکهها علاوه بر توپولوژی، از نظر نحوه ارائه و دریافت خدمات نیز معماریهای متفاوتی دارند. دو مدل اصلی در این زمینه، کلاینت-سرور و همتا به همتا هستند.
- مدل کلاینت-سرور (Client-Server): در این معماری، یک یا چند سرور خدمات و منابع را در اختیار کلاینتها قرار میدهند. مدیریت کاربران، ذخیرهسازی متمرکز اطلاعات، کنترل سطح دسترسی و پشتیبانگیری از مزایای این مدل هستند.
مثال: یک شرکت با ۵۰ کارمند را در نظر بگیرید که تمام اسناد سازمانی خود را روی سرور مرکزی ذخیره میکند. مدیر شبکه میتواند دسترسی هر کارمند به پوشههای مختلف را مشخص کند و سیاستهای امنیتی را به شکل متمرکز مدیریت کند.
- مدل همتا به همتا (Peer-to-Peer): در این ساختار، دستگاهها بدون نیاز به سرور مرکزی، منابع خود را مستقیما با یکدیگر به اشتراک میگذارند. هر دستگاه ممکن است همزمان نقش دریافتکننده و ارائهدهنده خدمات را داشته باشد.
این مدل برای شبکههای کوچک مناسب است و هزینه راهاندازی کمتری دارد؛ اما با افزایش تعداد دستگاهها، مدیریت دسترسی، امنیت و پشتیبانگیری پیچیدهتر میشود.
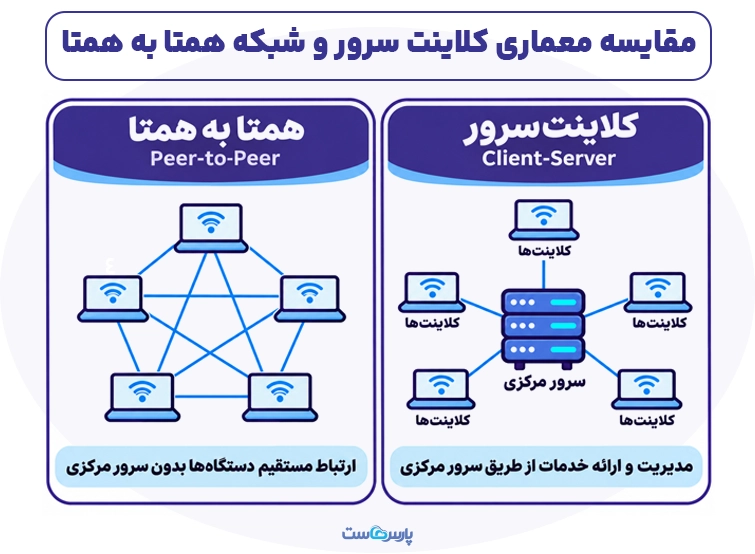
تفاوت اصلی این دو معماری را در جدول زیر مشاهده میکنید:
| معیار | Client-Server | Peer-to-Peer |
| مدیریت | متمرکز | توزیعشده |
| سرور مرکزی | دارد | الزامی نیست |
| امنیت | کنترل متمرکزتر | مدیریت دشوارتر |
| توسعه | مناسب شبکههای سازمانی | مناسب شبکههای کوچک |
| هزینه | معمولا بیشتر | معمولا کمتر |
مهمترین پروتکلهای شبکه کداماند؟
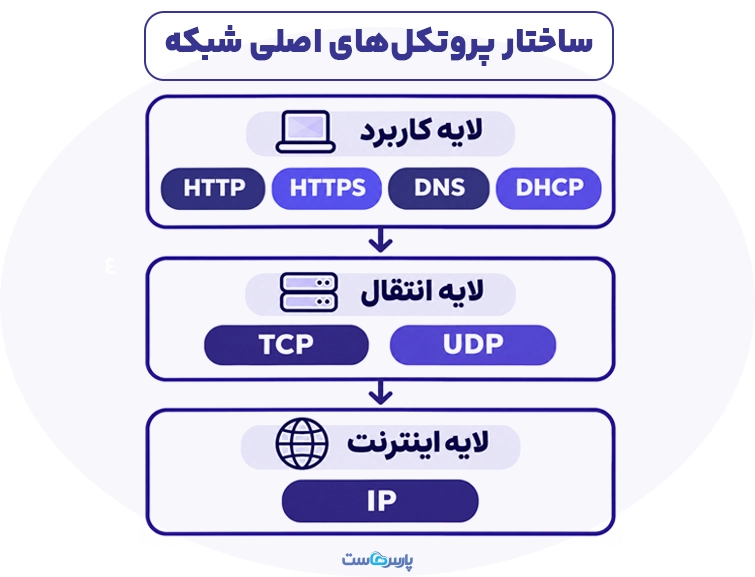
پروتکل شبکه مجموعهای از قوانین استاندارد است که نحوه ارسال، دریافت و پردازش اطلاعات را میان دستگاهها مشخص میکند. بدون این قوانین، دستگاههایی با سیستم عامل و سختافزار متفاوت نمیتوانند ارتباط منظم و قابل فهمی با یکدیگر داشته باشند.
پروتکلها وظایف متفاوتی دارند و هر کدام در بخش مشخصی از ارتباطات شبکه استفاده میشوند:
- IP (Internet Protocol): آدرسدهی و انتقال بستهها میان شبکههای مختلف را مدیریت میکند.
- TCP (Transmission Control Protocol): ارتباط قابل اعتماد ایجاد میکند و ترتیب دادهها، دریافت تاییدیه و ارسال مجدد دادههای ازدسترفته را مدیریت میکند.
- UDP (User Datagram Protocol): دادهها را بدون سازوکارهای تضمین تحویل TCP ارسال میکند و برای کاربردهایی مانند ارتباطات بلادرنگ و برخی سرویسهای استریم مناسب است.
- HTTP و HTTPS: برای تبادل اطلاعات میان مرورگرها و وب سرورها استفاده میشوند. HTTPS ارتباط را با استفاده از TLS رمزنگاری و احراز هویت میکند.
- DNS (Domain Name System): نام دامنه را به آدرس IP تبدیل میکند تا دستگاهها بتوانند سرور مقصد را پیدا کنند.
- DHCP (Dynamic Host Configuration Protocol): تنظیمات شبکه مانند آدرس IP، دروازه پیشفرض و آدرس DNS را بهصورت خودکار به دستگاهها اختصاص میدهد.
- ARP (Address Resolution Protocol): در شبکههای IPv4، آدرس IP را به آدرس MAC متناظر در شبکه محلی مرتبط میکند.
- ICMP (Internet Control Message Protocol): برای ارسال پیامهای کنترلی و گزارش برخی خطاهای شبکه استفاده میشود. ابزار Ping نیز از این پروتکل بهره میبرد.
برای درک بهتر ارتباط پروتکلها، باز کردن یک وبسایت را تصور کنید. ابتدا DNS آدرس IP دامنه را پیدا میکند. سپس دستگاه شما از طریق IP با سرور ارتباط برقرار میکند و پروتکل انتقال، دادهها را به مقصد میرساند. سرانجام HTTP یا HTTPS محتوای مورد نیاز مرورگر را مدیریت میکند.
اگر میخواهید سازوکار تبدیل نام دامنه به آدرس سرور را دقیقتر بشناسید، مقاله DNS چیست را نیز مطالعه کنید.
کاربردهای شبکه کامپیوتری چیست؟
امروزه شبکهها بخش جداییناپذیر فعالیتهای شخصی، تجاری و سازمانیاند. بسیاری از خدماتی که روزانه استفاده میکنیم، بدون وجود زیرساخت ارتباطی شبکه قابل ارائه نیستند.
در ادامه، مهمترین کاربردهای شبکه کامپیوتری را میخوانید:
- اشتراکگذاری فایل و منابع: کاربران یک سازمان به فایلها، چاپگرها و تجهیزات مشترک دسترسی پیدا میکنند.
- ارتباطات سازمانی: ایمیل، پیامرسان داخلی، تماس صوتی و تصویری و جلسات آنلاین از طریق شبکه انجام میشوند.
- مدیریت اطلاعات: سازمانها اطلاعات خود را روی سرورهای مرکزی ذخیره میکنند و دسترسی کاربران را مدیریت میکنند.
- خدمات اینترنتی: وبسایتها، فروشگاههای آنلاین، سامانههای بانکی و نرمافزارهای تحت وب از شبکه برای ارتباط با کاربران استفاده میکنند.
- رایانش ابری: کاربران بدون نیاز به نگهداری تمام تجهیزات در محل خود، از منابع پردازشی و ذخیرهسازی مراکز داده استفاده میکنند.
در معماریهای جدید، بخش زیادی از منابع شبکه بهصورت مجازی در بستر زیرساخت ابری مدیریت میشوند. این معماری به کسبوکارها امکان میدهد منابع ارتباطی خود را متناسب با نیاز پروژه توسعه دهند.
- مدیریت تجهیزات هوشمند: دوربینهای نظارتی، سنسورها، سیستمهای کنترل ساختمان و تجهیزات اینترنت اشیا از طریق شبکه با یکدیگر ارتباط برقرار میکنند.
- بازی و سرگرمی آنلاین: بازیهای چندنفره، پخش زنده و سرویسهای استریم به ارتباط پایدار میان دستگاه کاربران و سرورهای سرویس وابستهاند.
- توزیع محتوا: شبکههای توزیع محتوا یا CDN نسخههایی از محتوای سایت را در نقاط مختلف جغرافیایی نگهداری میکنند تا کاربران آن را از نزدیکترین نقطه در دسترس دریافت کنند.
مزایا و معایب شبکههای کامپیوتری
شبکه کامپیوتری با ایجاد ارتباط میان دستگاهها، مدیریت منابع را سادهتر میکند؛ اما نگهداری آن نیز هزینهها و ملاحظات امنیتی خاص خود را دارد.
مزایای شبکه کامپیوتری شامل این موارد میشوند:
- اشتراکگذاری منابع: چند کاربر بدون نیاز به خرید تجهیزات جداگانه از منابع مشترک استفاده میکنند.
- سرعت تبادل اطلاعات: انتقال فایلها و دادهها میان دستگاهها سریعتر و سادهتر انجام میشود.
- مدیریت متمرکز: مدیر شبکه دسترسی کاربران و منابع را از یک نقطه کنترل میکند.
- کاهش هزینههای عملیاتی: سازمانها میتوانند از تجهیزات و سرویسهای مشترک استفاده کنند.
- ارتباط از راه دور: کارکنان از موقعیتهای جغرافیایی متفاوت به منابع مجاز سازمان دسترسی پیدا میکنند.
- مقیاسپذیری: با طراحی درست، دستگاهها و سرویسهای جدید به شبکه اضافه میشوند.
معایب شبکه کامپیوتری نیز عبارتاند از:
- هزینه راهاندازی: خرید تجهیزات، کابلکشی، نصب و پیکربندی شبکه هزینه دارد.
- پیچیدگی مدیریت: شبکههای بزرگ به نیروی متخصص برای نظارت و نگهداری نیاز دارند.
- ریسک حملات سایبری: دسترسی غیرمجاز به شبکه ممکن است اطلاعات چندین دستگاه را در معرض خطر قرار دهد.
- وابستگی به تجهیزات: خرابی روتر، سوئیچ مرکزی یا سرور میتواند بخشی از خدمات را متوقف کند.
- ترافیک و ازدحام: افزایش تعداد کاربران و حجم انتقال اطلاعات ممکن است تاخیر و افت عملکرد ایجاد کند.
بنابراین، طراحی شبکه باید علاوه بر سرعت و هزینه، موضوعاتی مانند افزونگی، امنیت، ظرفیت توسعه و بازیابی پس از خرابی را نیز در نظر بگیرد.
تفاوت شبکه و اینترنت چیست؟
شبکه و اینترنت دو مفهوم مرتبطاند، اما معنای یکسانی ندارند. شبکه به هر مجموعه دستگاه متصل به یکدیگر گفته میشود که امکان تبادل اطلاعات دارند؛ در حالی که اینترنت مجموعهای جهانی از شبکههای بههمپیوسته است.
مثلا شبکه داخلی یک شرکت بدون اتصال به اینترنت نیز فعالیت میکند. کارکنان همچنان به فایل سرور، چاپگر و نرمافزارهای داخلی دسترسی دارند؛ اما امکان ارتباط با وبسایتهای خارجی را نخواهند داشت.
تفاوتهای اصلی این دو مفهوم شامل موارد زیر میشوند:
| معیار | شبکه کامپیوتری | اینترنت |
| محدوده | محلی یا گسترده | جهانی |
| مالکیت | ممکن است خصوصی باشد | توزیعشده و غیرمتمرکز |
| دسترسی | محدود به کاربران مجاز یا اعضای شبکه | عمومی، با محدودیتهای سرویسها |
| کاربرد | ارتباط و اشتراک منابع | ارتباط میان شبکههای سراسر جهان |
| وابستگی | الزاما به اینترنت نیاز ندارد | بر پایه اتصال شبکهها فعالیت میکند |
یک نکته دیگر را هم در نظر بگیرید: اینترنت با وب (Web) تفاوت دارد. وب یکی از سرویسهایی است که روی اینترنت اجرا میشود. ایمیل، تماس اینترنتی و انتقال فایل نیز سرویسهای دیگری هستند که از زیرساخت اینترنت بهره میبرند.
امنیت شبکه چیست و چرا اهمیت دارد؟
امنیت شبکه (Network Security) مجموعهای از سیاستها، تجهیزات و روشهای حفاظتی است که از اطلاعات، دستگاهها و ارتباطات شبکه در برابر دسترسی غیرمجاز و حملات سایبری محافظت میکند.
هر دستگاهی که به شبکه متصل میشود، در صورت نداشتن تنظیمات امنیتی مناسب ممکن است به نقطه ورود مهاجمان تبدیل شود. برای مثال، رمز عبور ضعیف وایفای یا دسترسی بیش از حد کاربران به اطلاعات سازمانی، ریسک نفوذ را افزایش میدهد.
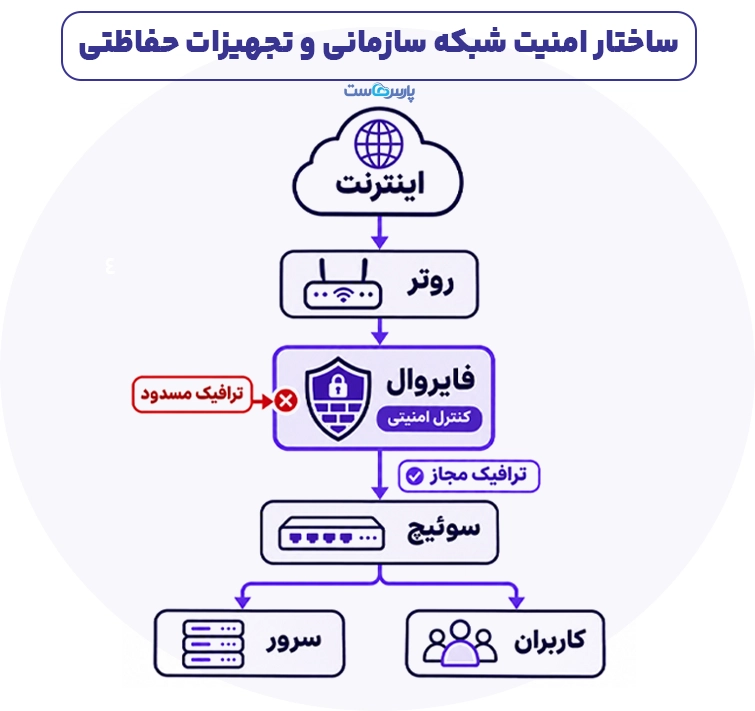
برای محافظت از شبکه، اقدامات زیر را در اولویت قرار دهید:
- استفاده از فایروال: ترافیک ورودی و خروجی را بررسی کنید و دسترسیهای غیرضروری را مسدود کنید.
- رمزنگاری اطلاعات: برای ارتباطات حساس از پروتکلهای امن مانند HTTPS و TLS استفاده کنید.
- کنترل دسترسی کاربران: هر کاربر باید فقط به اطلاعات و سرویسهای مورد نیاز خود دسترسی داشته باشد.
- بهروزرسانی تجهیزات: سیستم عامل، فریمور روترها، سوئیچها و نرمافزارهای امنیتی را بهروز نگه دارید.
- تقسیمبندی شبکه: شبکه را به بخشهای مستقل تقسیم کنید تا نفوذ به یک قسمت، دسترسی مستقیم به تمام منابع را در اختیار مهاجم قرار ندهد.
- پایش ترافیک: ارتباطات شبکه را بررسی کنید تا رفتارهای غیرعادی و فعالیتهای مشکوک سریعتر شناسایی شوند.
- پشتیبانگیری منظم: از تنظیمات تجهیزات و اطلاعات مهم نسخه پشتیبان تهیه کنید تا هنگام بروز حادثه، بازیابی اطلاعات سادهتر باشد.
در شبکههای سازمانی، استفاده از احراز هویت چندمرحلهای (MFA)، شبکه خصوصی مجازی (VPN) و سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS) نیز اهمیت زیادی دارد.
نکته امنیتی: علاوهبر رمزگذاری وایفای برای امنیت شبکه، کنترل دسترسی، بهروزرسانی تجهیزات و جداسازی بخشهای حساس نیز باید در برنامه امنیتی قرار بگیرند.
برای راهاندازی یک شبکه مطمئن به چه نکاتی توجه کنیم؟
شناخت انواع شبکه و تجهیزات، اولین مرحله برای طراحی یک زیرساخت ارتباطی مناسب است. پیش از خرید تجهیزات، باید مشخص کنید شبکه قرار است چه تعداد دستگاه را پوشش دهد، چه حجم ترافیکی دارد و کاربران به کدام منابع نیاز دارند.
مثال: شبکه یک دفتر کوچک با ۱۰ کارمند به تجهیزات و معماری متفاوتی نسبت به یک شرکت چند شعبهای نیاز دارد. در پروژههای بزرگتر، موضوعاتی مانند افزونگی مسیر، تفکیک شبکه، مدیریت متمرکز و ظرفیت توسعه اهمیت بیشتری پیدا میکنند.
اگر بخشی از سرویسهای سازمانی را خارج از شبکه داخلی اجرا میکنید، پیش از خرید سرور مجازی، منابع پردازشی، موقعیت میزبانی و روش اتصال امن کاربران به سرور را بررسی کنید.
پیش از اجرا، این موارد را بررسی کنید:
- تعداد کاربران و دستگاههای متصل به شبکه
- سرعت مورد نیاز و حجم ترافیک
- نوع ارتباط سیمی یا بیسیم
- نیاز به دسترسی از راه دور
- سطح دسترسی و سیاستهای امنیتی
- امکان توسعه شبکه در آینده
- برنامه پشتیبانگیری و بازیابی ارتباطات
شبکهای که از ابتدا بر اساس نیاز واقعی طراحی شود، در زمان توسعه کسبوکار هزینه کمتری برای تغییرات و رفع مشکلات خواهد داشت. شما هم میتوانید تجربه خود از راهاندازی یا مدیریت شبکههای کامپیوتری را در بخش دیدگاهها با ما به اشتراک بگذارید.
سوالات متداول درباره شبکه
۱. شبکه چیست و چه کاربردی دارد؟
شبکه مجموعهای از دستگاههای متصل به یکدیگر است که اطلاعات و منابع را به اشتراک میگذارند. اشتراک فایل، ارتباط سازمانی، دسترسی به اینترنت و مدیریت تجهیزات هوشمند از کاربردهای آن هستند.
۲. برای راهاندازی یک شبکه کامپیوتری به چه تجهیزاتی نیاز داریم؟
بسته به نوع شبکه، به کارت شبکه، سوئیچ، روتر، مودم، کابل یا اکسس پوینت نیاز دارید. فایروال و سرور نیز در شبکههای سازمانی کاربرد دارند.
۳. تفاوت LAN و WAN چیست؟
LAN محدوده کوچکی مانند خانه یا ساختمان را پوشش میدهد؛ اما WAN شبکههای مختلف را در فاصلههای جغرافیایی زیاد به هم متصل میکند.
۴. آیا شبکه کامپیوتری بدون اینترنت کار میکند؟
بله. شبکه داخلی میتواند بدون اتصال به اینترنت نیز فعالیت کند و دستگاهها همچنان به فایلها، چاپگرها و سرویسهای داخلی دسترسی داشته باشند.
۵. کدام نوع شبکه برای شرکتها مناسبتر است؟
برای بیشتر شرکتها، شبکه LAN با معماری کلاینت-سرور انتخاب رایجی است. سازمانهای چند شعبهای نیز معمولا از شبکه WAN برای ارتباط میان دفاتر استفاده میکنند.
۶. آیا شبکه سیمی از شبکه بیسیم امنتر است؟
شبکه سیمی از نظر دسترسی فیزیکی کنترلپذیرتر است؛ اما امنیت هر دو نوع شبکه به تنظیمات، رمزنگاری، کنترل دسترسی و نحوه مدیریت تجهیزات بستگی دارد.
۷. آیا برای اتصال سرور به شبکه به IP ثابت نیاز داریم؟
در بسیاری از شبکههای سازمانی، اختصاص IP ثابت یا رزرو آدرس از طریق DHCP برای سرورها مناسب است؛ زیرا سایر دستگاهها و سرویسها باید بتوانند آدرس مشخصی را برای ارتباط با آنها پیدا کنند.

۰