WAF چیست؟ کاربردها، ویژگیها و نحوه عملکرد فایروال وب
ابزار امنیتی WAF یک دیوار امنیتی برای وبسایتها و برنامههای تحت وب است که جلوی حملات سایبری مثل هک، نفوذ و درخواستهای مخرب را میگیرد. اهمیت WAF در این است که با شناسایی و مسدود کردن حملات سایبری، از اطلاعات حساس و عملکرد صحیح وبسایتها و برنامههای تحت وب محافظت میکند. در این مقاله از […]

۰۴/۰۹/۲۰۲۶
آخرین بروزرسانی:
۱ هفته پیش
WAF چیست؟ کاربردها، ویژگیها و نحوه عملکرد فایروال وب
ابزار امنیتی WAF یک دیوار امنیتی برای وبسایتها و برنامههای تحت وب است که جلوی حملات سایبری مثل هک، نفوذ و درخواستهای مخرب را میگیرد. اهمیت WAF در این است که با شناسایی و مسدود کردن حملات سایبری، از اطلاعات حساس و عملکرد صحیح وبسایتها و برنامههای تحت وب محافظت میکند.
در این مقاله از مجله پارس هاست، ضمن پاسخ به این سوال که WAF چیست، مزایا، محدودیتها، انواع و نحوه عملکرد آن را بیان میکنیم. بهعلاوه درباره اینکه WAF در برابر چه حملاتی محافظت میکند و نیز سایر ویژگیهای آن سخن خواهیم گفت؛ در ادامه مطلب همراه ما باشید.
با توجه به اینکه WAF یکی از انواع فایروال است، برای درک دقیقتر عملکرد آن، اول باید بدانید خود فایروال چیست و چطور کار میکند.
فایروال چیست؟
فایروال یک سپر امنیتی روی شبکه یا سرور است که تمام ترافیک ورودی و خروجی را بررسی میکند و با بستن مسیر دادههای مشکوک، مانع از نفوذ هکرها و ویروسها به سیستم میشود. پیشنهاد میکنم مقاله جامع فایروال چیست را بخوانید تا صفر تا صد مفاهیم پایهای امنیت سرور دستتان بیاید.
WAF چیست؟
WAF مخفف Web Application Firewall یا همان «دیوار آتش برنامههای کاربردی وب» است. اگر هاست یا سرور شما مثل یک ساختمان مسکونی باشد، WAF دقیقا نقش نگهبان دم در را بازی میکند؛ تمام رفتوآمدها را بررسی میکند و جلوی افراد مشکوک را میگیرد تا امنیت خانه بهخطر نیفتد.
WAF برخلاف فایروالهای معمولی که فقط روی لایههای شبکهای نظارت دارند، کاملا روی لایه اپلیکیشن متمرکز میشود. این ابزار ترافیک ورودی به وبسایت یا اپلیکیشن را تحلیل میکند و جلوی حملات مخرب را قبل از رسیدن به سرور میگیرد.
وبسایت cloudflare در توضیح عملکرد WAF مینویسد:
“A WAF or web application firewall helps protect web applications by filtering and monitoring HTTP traffic between a web application and the Internet. It typically protects web applications from attacks such as cross-site forgery, cross-site-scripting (XSS), file inclusion, and SQL injection, among others.” «ابزار WAF یا فایروال برنامههای کاربردی وب، با فیلتر و نظارت بر ترافیک HTTP بین یک برنامه وب و اینترنت، به محافظت از برنامههای تحت وب کمک میکند. این ابزار معمولا از برنامههای وب در برابر حملاتی مانند جعل درخواست بینسایتی (CSRF)، اسکریپتنویسی بینسایتی (XSS)، حملات File Inclusion و تزریق SQL (SQL Injection) و سایر تهدیدهای مشابه محافظت میکند.» منبع: cloudflare
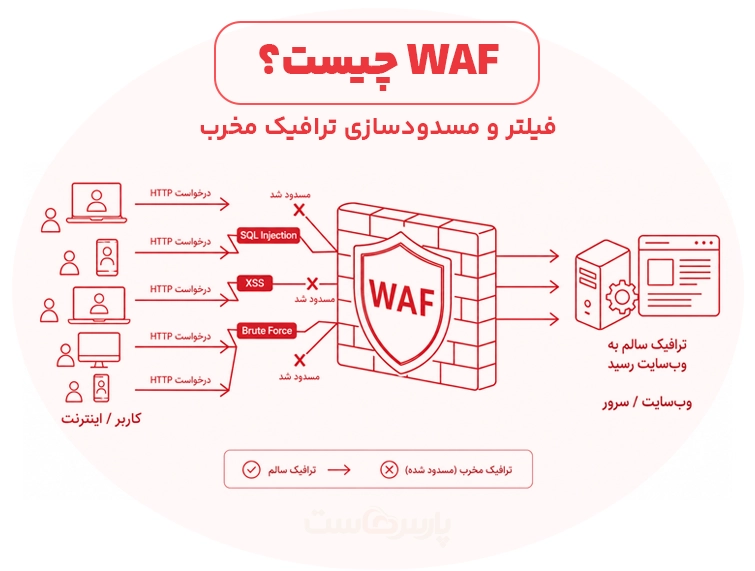
وظایف اصلی و ویژگیهای کلیدی WAF شامل این موارد میشود:
- جلوگیری از حملات تزریق کد (SQL Injection): مانع از ارسال کدهای مخرب به دیتابیس سرور میشود و اطلاعات حساس را امن نگه میدارد.
- مقابله با حملات XSS: جلوی تزریق اسکریپتهای آلوده به مرورگر کاربران سایت را میگیرد.
- مسدودسازی رباتهای مخرب: ترافیک غیرواقعی و رباتهایی که قصد آسیب زدن یا اسپم دارند را شناسایی و بلاک میکند.
- کاهش اثرات حملات دیداس (DDoS): با فیلتر کردن درخواستهای مشکوک، مانع از از دست رفتن دسترسپذیری سرور میشود.
- بررسی عمیق ترافیک HTTP و HTTPS: دادههای ورودی را جزبهجز کالبدشکافی میکند تا کوچکترین الگوی مشکوکی از چشم دور نماند.
- حفاظت از اطلاعات حساس: از لو رفتن دادههای کاربری و نشت اطلاعات روی سرور جلوگیری میکند.
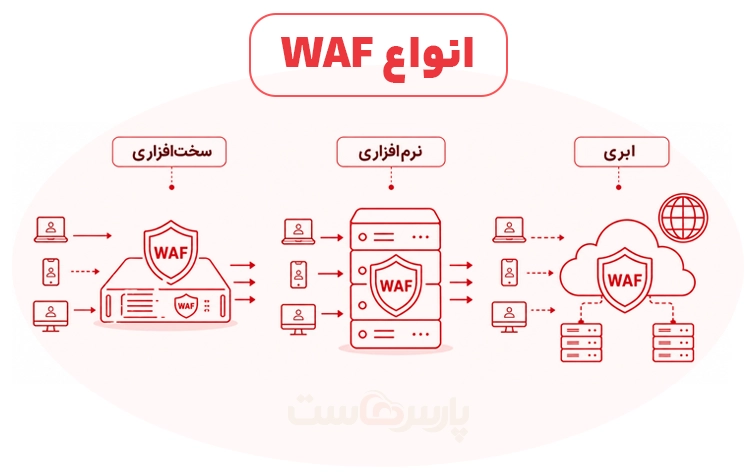
این ابزار را میتوانید بهصورت نرمافزاری، سختافزاری یا ابری روی سرور پیادهسازی کنید.
مزایا و محدودیتهای فایروال تحت وب WAF چیست؟
استفاده از ابزار WAF امنیت لایه اپلیکیشن را چند لایه بالاتر میبرد، اما نباید آن را یک داروی معجزهآسا برای تمام مشکلات سرور دانست! برای تصمیمگیری درست میبایست نقاط قوت و ضعف این ابزار را کنار هم ببینید.
اصلیترین مزیت WAF، جلوگیری از حملات پیچیدهای مثل تزریق کد، مسدودسازی رباتهای مخرب و پوشش سریع آسیبپذیریهای سایت قبل از تغییر کدهای اصلی است. همچنین با فیلتر ترافیک آلوده، بار پردازشی سرور را کم میکند تا سایت همیشه بالا بماند.
در مقابل، چالشها و محدودیتهایی هم وجود دارند. تنظیم اشتباه قوانین میتواند باعث افت سرعت سایت یا مسدود شدن اشتباهی کاربران واقعی شود. علاوهبر این، WAF فقط روی لایه ۷ تمرکز دارد و نمیتواند جلوی تمام حملات شبکهای یا خطاهای امنیتی کدهای داخلی سرور را بگیرد.
منظور از لایه ۷ لایه کاربرد (Application Layer) در مدل OSI است؛ یعنی بالاترین لایه شبکه که با برنامهها و سرویسهایی مثل وبسایتها، مرورگرها و APIها در ارتباط است.
نکته: WAF جایگزین آپدیت منظم سایت، افزونهها و بررسی کدهای امنیتی نیست؛ بلکه یک لایه دفاعی اضافه است که خطر حملات را قبل از رسیدن به برنامه کاهش میدهد.
در جدول زیر، مزایا و محدودیتهای ابزار امنیتی WAF را بهطور خلاصه مشاهده میکنید:
| مزایای WAF | محدودیتها و چالشها |
| جلوگیری از تزریق کد (SQLi و XSS) | افت جزئی سرعت در صورت تنظیمات نادرست |
| پوشش سریع باگها با Virtual Patching | احتمال بلاک کاربران واقعی (خطای مثبت کاذب) |
| محافظت از APIها و فرمهای ورودی | عدم پوشش کامل حملات لایههای پایین شبکه |
| کاهش بار غیرواقعی روی منابع سرور | نیاز به پیکربندی و نگهداری مداوم |
خلاصه اینکه WAF عصای دست امنیت سایت است، اما به شرطی که تنظیمات و مدیریت قواعدش را به حال خودش رها نکنید!
ابزار امنیتی WAF چگونه کار میکند؟
برای درک نحوهکار WAF، فرایند ورود کاربران به سایت را مثل ورود افراد به یک ساختمان اداری حساس تصور کنید. تمام درخواستهایی که سمت سایت میآیند، اول از کانال WAF عبور میکنند. این سیستم تمام جزئیات ورودی مثل آدرسها، فرمها، کوکیها و هدرها را زیر ذرهبین میبرد. اگر همه چیز عادی باشد، اجازه ورود به سرور داده میشود؛ در غیر این صورت درخواست همان دم در مسدود خواهد شد.
نحوه بررسی و فیلتر درخواستهای ورودی
اینجاست که ماجرا جدی میشود؛ WAF مانند یک پروکسی معکوس بین کاربر و سرور مینشیند. قبل از اینکه کدهای سایت شما پردازش شوند، WAF درخواستهای HTTP و HTTPS را کالبدشکافی میکند. این فیلتر کردن بر اساس سه مدل اصلی انجام میشود:
- مدل امنیت منفی (Blocklist): ورودیها را با لیست سیاهی از الگوهای مخرب شناختهشده مقایسه میکند و اگر با آنها همخوانی داشته باشند، مانع ورودشان میشود.
- مدل امنیت مثبت (Allowlist): فقط به درخواستهایی اجازه عبور میدهد که ساختار دقیقا تعریفشده و مجازی دارند؛ بقیه موارد مستقیم بلاک میشوند.
- مدل ترکیبی (Hybrid): از هر دو روش برای بالا بردن دقت شناسایی استفاده میکند.
WAF چگونه درخواستهای مخرب را تشخیص میدهد؟
تشخیص ترافیک آلوده توسط هوش مصنوعی و الگوریتمهای رفتارشناسی صورت میگیرد. WAF با بررسی رفتارهایی مثل تعداد درخواستهای غیرمعمول در یک ثانیه یا وجود کاراکترهای مخرب در فرمها، ترافیک واقعی را از خطرات احتمالی جدا میسازد.
نقش Ruleها و قوانین امنیتی در WAF
تمام دستورات و فیلترهایی که در WAF اجرا میشوند، بر پایه مجموعهای از قوانین یا Ruleها شکل گرفتهاند. این قانونها تعریف میکنند که چه رفتار یا الگویی خطرناک محسوب میشود. مدیران سرور میتوانند این قوانین امنیتی را بر اساس نیاز وبسایت شخصیسازی کنند یا از قوانین استاندارد جهانی مثل OWASP بهره ببرند تا خطای سیستم بهحداقل برسد.
فایروال WAF در برابر چه حملاتی از سرورهای وب محافظت میکند؟
سایت شما بدون داشتن یک سپر دفاعی مناسب، مثل خانهای است که در آن را قفل نکردهاید! WAF جلو خطرات سنگین را میگیرد و امنیت لایه اپلیکیشن را تضمین میکند. این سیستم امنیتی ترافیک آلوده را قبل از رسیدن به کدهای اصلی شناسایی و مسدود میکند.
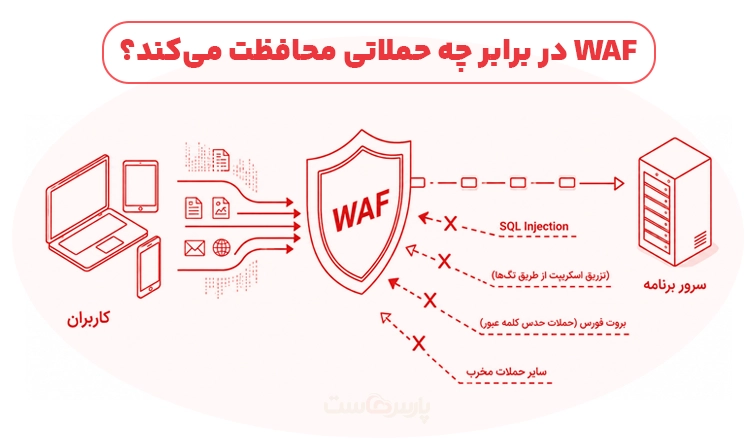
ابزار WAF در برابر حملات زیر از وب سرور محافظت میکند:
۱. محافظت در برابر SQL Injection و XSS
حملات تزریق کد از خطرناکترین راههای نفوذ به سرور هستند. در روش SQL Injection، هکر سعی میکند کدهای مخرب را وارد فرمهای سایت کند تا به دیتابیس دسترسی یابد و اطلاعات کاربران را بدوشد. در حمله XSS نیز اسکریپتهای آلوده را به مرورگر بازدیدکنندگان تزریق میکند. WAF تمام ورودیها را بررسی میکند و جلو این کدهای مخرب را میگیرد.
۲. مقابله با حملات Brute Force و سوءاستفاده از آسیبپذیریها
هکرها گاهی با امتحان کردن هزاران رمز عبور در چند ثانیه، قصد نفوذ به صفحه ورود را دارند که به آن Brute Force میگویند. WAF با تشخیص این رفتار غیرعادی، آدرس IP مهاجم را بلاک میکند. همچنین آسیبپذیریهای امنیتی موجود در افزونهها یا کدهای قدیمی سایت را پوشش میدهد:
- شناسایی تلاشهای مداوم: مسدودسازی سریع آیپیهایی که درخواستهای تکراری و مشکوک میفرستند.
- وصله امنیتی مجازی (Virtual Patching): بستن باگهای امنیتی سرور قبل از اینکه سیستم را بروزرسانی کنید.
۳. محافظت در برابر تهدیدهای OWASP Top 10
پروژه OWASP ده مورد از رایجترین و مخربترین خطرات وب را معرفی میکند.این همان نقطهای است که WAF وارد عمل میشود؛ یک خط دفاعی هوشمند که جلوی بسیاری از حملات شناختهشده وب را میگیرد.
انواع WAF چیست؟
انتخاب نوع WAF کاملا به حجم ترافیک، بودجه و زیرساخت سرور شما بستگی دارد. بهطور کلی، این ابزار امنیتی در قالب مدلهای سختافزاری، نرمافزاری و ابری یا بر اساس نحوه پردازش دادهها دستهبندی میشود.
WAF سختافزاری، نرمافزاری و ابری
- سختافزاری (Hardware-based): بهصورت یک تجهیزات فیزیکی در شبکه نصب میشود. سرعت بسیار بالا و تاخیر کمی دارد، اما هزینهاش سنگین است و نگهداری آن تجهیزات تخصصی میخواهد.
- نرمافزاری (Host-based): مستقیم روی سرور یا سیستم عامل نصب میشود. هزینه کمتری دارد اما بخشی از منابع RAM و CPU سرور شما را مصرف میکند.
- ابری (Cloud-based): محبوبترین انتخاب است که نیازی به نصب ندارد. ترافیک قبل از رسیدن به سرور شما، از سرورهای ابری عبور میکند و کاملا فیلتر میشود.
WAF مبتنیبر Rule در مقایسه با WAF هوشمند
مدلهای سنتی یا متکیبر Rule فقط بر اساس قوانین ازپیشتعریفشده کار میکنند؛ یعنی اگر الگوی یک حمله در لیست آنها نباشد، آن را تشخیص نمیدهند. در مقابل، WAF هوشمند با استفاده از یادگیری ماشین و الگوریتمهای پیشرفته، رفتار طبیعی کاربران را تحلیل میکند. مزیت اصلی مدلهای هوشمند در همین بخش مشخص میشود؛ زیرا میتوانند الگوهای غیرعادی و حملات جدید را بدون تکیهبر قوانین از پیش تعریفشده شناسایی کنند.
WAF متن باز یا تجاری؛ کدام بهتر است؟
انواع WAF متن باز مثل ModSecurity رایگان هستند و انعطاف زیادی دارند، اما راهاندازی آنها دانش فنی بالا میخواهد. نسخههای تجاری پشتیبانی ۲۴ ساعته و بروزرسانی خودکار دارند. اگر مدیریت سرور برای شما پیچیده است، نسخههای تجاری و ابری انتخاب بهتری خواهند بود.
پادشاه امنیت سرور؛ WAF F5 چیست و چرا یک غول تمامعیار است؟
شرکت F5 یکی از غولهای حوزه زیرساخت شبکه است و F5 Advanced WAF یکی از قدرتمندترین دیوار آتشهای لایه اپلیکیشن در جهان محسوب میشود. این ابزار علاوهبر فیلتر ترافیک، ویژگیهای پیشرفتهای مثل رمزنگاری دادهها در مرورگر، مقابله با رباتهای پیچیده و فیلتر لایه ۷ را ارائه میدهد تا خطر نفوذ به صفر برسد.
WAF F5 با استفاده از قوانین امنیتی پیشرفته و تحلیل دقیق درخواستهای ورودی، تهدیدهایی مانند حملات SQL Injection، XSS و حملات Zero-Day را شناسایی و مسدود میکند. از همین رو، بسیاری از سازمانهای بزرگ برای محافظت از سرویسهای حیاتی و اطلاعات حساس خود از این راهکار امنیتی قدرتمند استفاده میکنند.
این ترکیب از امنیت، مقیاسپذیری و قابلیت مدیریت پیشرفته باعث شده است WAF F5 به یکی از انتخابهای محبوب در محیطهای سازمانی و زیرساختهای حساس بدل شود.
آینده WAF به کدام سمت میرود؟
دیگر دوران قوانین ثابت و امضاهای امنیتی قدیمی بهسر آمده است؛ آینده این حوزه بیشتر در دست هوش مصنوعی و یادگیری ماشین قرار دارد. WAFهای نسل جدید رفتار کاربران را بهصورت لحظهای تحلیل میسازند و بدون دخالت انسان، حملات ناشناخته (Zero-day) را بلاک میکنند. همچنین با یکپارچه شدن امنیت APIها و سیستمهای ابری، WAF به یک سپر کاملا هوشمند و خودکار تبدیل میشود.
امنیت چندلایه با سرورهای قدرتمند پارس هاست
پارس هاست با بیشتر از ۲۰ سال تجربه در حوزه سرور و هاستینگ، زیرساخت امن و پایداری برای کسبوکارها میسازد. اگر منابع کاملا اختصاصی و کنترل بیدردسر روی زیرساخت سایت برای شما اهمیت دارد، خرید سرور اختصاصی پارس هاست مسیر را برایتان هموار میسازد. این سرورها با اختصاص منابع واقعی، امنیت چندلایه و قابلیت تنظیم کامل، خیال وبسایتهای پرترافیک و سرویسهای حساس را راحت میکنند.
سوالات متداول
۱. ابزار WAF چیست؟
WAF یک فایروال امنیتی برای وبسایتها و برنامههای تحت وب است که ترافیک ورودی را بررسی کرده و درخواستهای مخرب و حملات سایبری را مسدود میکند.
۲. آیا WAF یک فایروال معمولی است؟
خیر، WAF نوعی فایروال تخصصی برای لایه اپلیکیشن است و تمرکز آن روی محافظت از وبسایتها و برنامههای تحت وب در برابر حملات است.
۳. WAF از چه حملاتی جلوگیری میکند؟
WAF میتواند از حملاتی مانند SQL Injection، XSS، رباتهای مخرب و برخی حملات DDoS جلوگیری کند.
۴. آیا استفاده از WAF باعث افزایش امنیت سایت من میشود؟
بله، WAF با شناسایی و مسدود کردن ترافیک مخرب، از اطلاعات حساس و عملکرد صحیح وبسایت شما محافظت میکند.
۵. WAF را چگونه میتوانم پیادهسازی کنم؟
WAF میتواند بهشکل سختافزاری، نرمافزاری یا ابری روی زیرساخت شما پیادهسازی شود و انتخاب آن به نیاز و شرایط سایت بستگی دارد.

۰