حملات DDoS چیست؟ حمله دیداس چگونه انجام میشود؟
اینترنت همیشه آنقدر آرام و قابل پیشبینی نیست که از بیرون به نظر میرسد. گاهی یک سایت بدون وجود مشکل در کدنویسی یا سختافزار، ناگهان کند میشود، درخواستها پاسخ نمیگیرند و حتی کاربران واقعی هم نمیتوانند وارد آن شوند. یکی از دلایل شناختهشده این وضعیت، حمله دیداس یا DDoS است. حمله دیداس یا DDoS نوعی […]

۳۰/۰۸/۲۰۲۶
آخرین بروزرسانی:
۱ روز پیش
حملات DDoS چیست؟ حمله دیداس چگونه انجام میشود؟
اینترنت همیشه آنقدر آرام و قابل پیشبینی نیست که از بیرون به نظر میرسد. گاهی یک سایت بدون وجود مشکل در کدنویسی یا سختافزار، ناگهان کند میشود، درخواستها پاسخ نمیگیرند و حتی کاربران واقعی هم نمیتوانند وارد آن شوند. یکی از دلایل شناختهشده این وضعیت، حمله دیداس یا DDoS است. حمله دیداس یا DDoS نوعی حمله سایبری است که با ارسال حجم زیادی از درخواستها از منابع مختلف، باعث کندی یا از دسترس خارج شدن یک سایت، سرور یا شبکه میشود.
در این مقاله بررسی میکنیم که حمله DDoS چیست، چه تفاوتی با حمله DoS دارد، انواع حملات DDoS چگونه عمل میکنند و برای جلوگیری و مقابله با حملات DDoS چه کارهایی میتوانیم انجام دهیم. در ادامه این نوشته از مجله پارس هاست همراه ما باشید.
حمله دیداس چیست؟
حمله DDoS چیست؟ DDoS مخفف عبارت Distributed Denial of Service است که میتوانیم آن را «محرومسازی توزیعشده از سرویس» ترجمه کنیم. حمله دیداس نوعی حمله سایبری است که در آن مهاجم یا مهاجمان با استفاده از منابع متعدد، حجم زیادی از ترافیک یا درخواست را به سمت یک سرویس ارسال میکنند تا عملکرد آن مختل شود.
مثال: یک فروشگاه فقط ظرفیت پذیرش تعداد محدودی مشتری در یک زمان را دارد. حالا تعداد بسیار زیادی نفر بهصورت همزمان وارد فروشگاه شوند، راهروها را پر کنند و اجازه ندهند مشتریان واقعی به صندوق یا کالاها دسترسی داشته باشند. در چنین شرایطی، فروشگاه شاید هنوز وجود داشته باشد، اما عملا نمیتواند خدمات عادی خود را ارائه دهد. در دنیای شبکه نیز اتفاقی مشابه رخ میدهد. تعداد زیادی سیستم، دستگاه یا منبع شبکه بهصورت همزمان درخواستهایی را به سمت یک هدف ارسال میکنند. هدف ممکن است یک وبسایت، سرور، سرویس آنلاین، بازی اینترنتی یا حتی بخشی از زیرساخت شبکه باشد.
واژه Distributed در این عبارت اهمیت زیادی دارد. در حمله DDoS، ترافیک معمولا فقط از یک سیستم ارسال نمیشود. درخواستها از منابع متعدد میآیند و همین موضوع تشخیص و کنترل حمله را دشوارتر میکند. هدف نهایی همیشه خاموش کردن کامل سرور نیست. گاهی مهاجم فقط میخواهد زمان پاسخگویی را افزایش دهد، بخشی از کاربران را از دسترسی محروم کند یا زیرساخت را آنقدر تحت فشار قرار دهد که سرویس اصلی عملا غیرقابل استفاده شود.
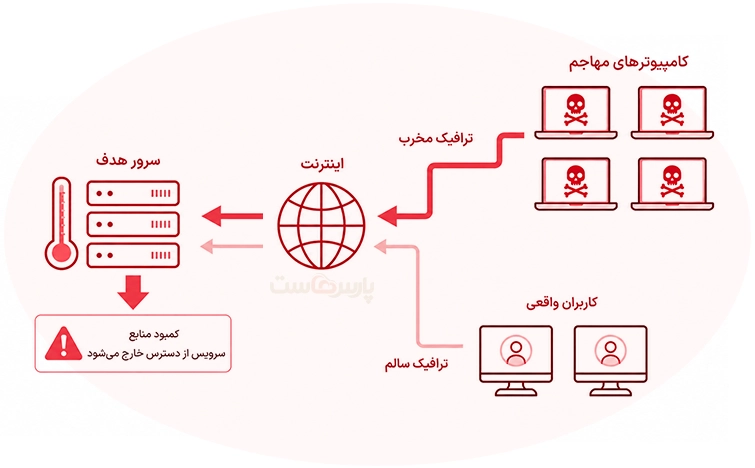
برای اجرای حمله دیداس معمولا از مجموعهای از دستگاههای آلوده استفاده میشود. این دستگاهها میتوانند کامپیوتر، سرور، روتر، دوربین مداربسته با تجهیزات متصل به اینترنت باشند. مجموعه چنین دستگاههایی در بسیاری از سناریوها یک باتنت تشکیل میدهد. هر دستگاه ممکن است بهتنهایی ترافیک کمی تولید کند، اما زمانی که هزاران یا میلیونها دستگاه بهصورت همزمان فعالیت کنند، حجم نهایی ترافیک میتواند بسیار بزرگ شود. از همین رو، حمله DDoS با یک بازدید ناگهانی و طبیعی از سایت تفاوت دارد.
مثال: انتشار یک خبر مهم ممکن است باعث افزایش واقعی بازدیدکنندگان شود. در این شرایط ترافیک زیاد است، اما کاربران واقعی در حال استفاده از سرویس هستند. در حمله دیداس، حجم بزرگی از ترافیک با هدف مصرف منابع ایجاد میشود.
تفاوت حمله DoS و DDoS چیست؟
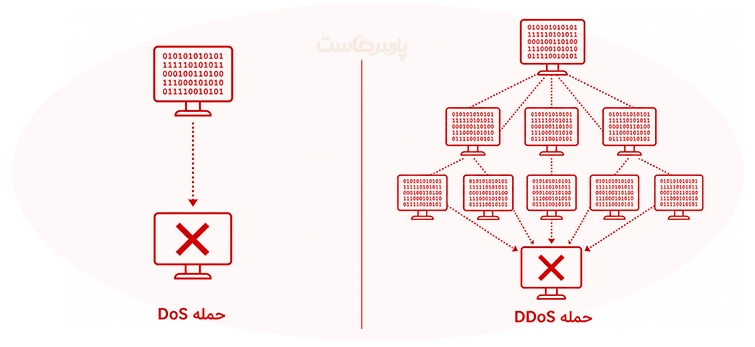
حمله DoS و DDoS از نظر هدف شباهت دارند. هر دو تلاش میکنند دسترسی کاربران به یک سرویس را مختل کنند، اما روش اجرا متفاوت است. در حمله DoS یا Denial of Service، فشار معمولا از یک منبع یا تعداد محدودی منبع به سمت هدف ارسال میشود. اگر مدیر شبکه بتواند منبع حمله را شناسایی کند، مسدودسازی آن در بسیاری از مواقع سادهتر خواهد بود.
اما در حمله DDoS، درخواستها از منابع متعدد وارد میشوند. ممکن است هر درخواست از یک آدرس IP متفاوت ارسال شود و همین موضوع باعث شود مسدود کردن یک یا چند IP تاثیر زیادی نداشته باشد.
مثال:
- در حمله DoS ممکن است یک سیستم حجم زیادی درخواست به سرور بفرستد.
- در حمله DDoS هزاران سیستم مختلف بهطور همزمان همین کار را انجام دهند.
توزیعشده بودن حمله دیداس، یکی از دلایلی است که آن را به یک چالش جدی در حوزه امنیت شبکه تبدیل کرده است.
حمله DDoS چگونه انجام میشود؟
فرایند حمله بسته به نوع آن متفاوت است، اما الگوی کلی معمولا چند مرحله دارد. در مرحله اول، مهاجم منابع لازم برای تولید ترافیک را در اختیار میگیرد. این منابع ممکن است دستگاههای آلوده، سرورهای متعدد یا سامانههایی باشند که به شکل نادرست پیکربندی شدهاند.
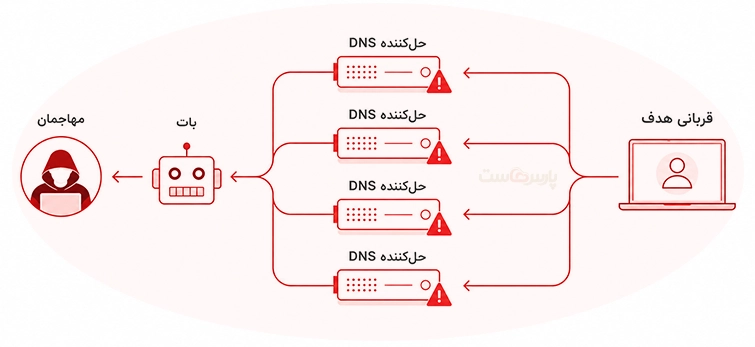
در مرحله بعد، هدف مشخص میشود. این هدف میتواند دامنه اصلی یک سایت، آدرس IP یک سرور، سرویس DNS یا یک برنامه تحت وب باشد. سپس ترافیک به سمت هدف ارسال میشود. نوع ترافیک به روش حمله بستگی دارد. گاهی بستههای شبکه با حجم بالا ارسال میشوند، گاهی تعداد اتصالها افزایش پیدا میکند و گاهی یک صفحه یا API مشخص بارها و بارها درخواست میشود.
سرور برای پاسخ به این درخواستها باید بخشی از منابع خود را مصرف کند. CPU، حافظه، پهنای باند، تعداد اتصالهای همزمان و ظرفیت تجهیزات شبکه همگی محدود هستند. وقتی فشار از ظرفیت عبور کند، کاربران واقعی با کندی یا قطعی روبهرو میشوند.
انواع حملات DDoS کداماند؟
انواع حملات DDoS را میتوانیم بر اساس بخشی از زیرساخت که هدف قرار میدهند، در سه گروه اصلی قرار دهیم:
| نوع حمله | هدف اصلی | نحوه ایجاد اختلال | نمونه یا ویژگی مهم |
| حملات حجمی (Volumetric) | پهنای باند شبکه | ارسال حجم بسیار زیادی از ترافیک و داده به سمت هدف | حملات Amplification و اشباع پهنای باند |
| حملات پروتکلی (Protocol Attacks) | منابع شبکه و سرور | ایجاد تعداد زیادی اتصال یا درخواست برای مصرف منابع تجهیزات | فشار روی فایروال، جدول اتصال و منابع شبکه |
| حملات لایه کاربرد (Application Layer) | برنامه، وبسایت یا API | ارسال درخواستهای پرتعداد به سرویسهای پردازشی | درخواست مکرر صفحات سنگین یا APIها |
۱. حملات حجمی یا Volumetric Attacks
در این نوع حمله، هدف اصلی اشغال پهنای باند است. مهاجم تلاش میکند حجم بسیار زیادی از داده را به سمت شبکه یا سرور ارسال کند تا مسیر ارتباطی اشباع شود. حتی اگر خود سرور توان پردازشی مناسبی داشته باشد، اشغال شدن مسیر ارتباطی میتواند دسترسی کاربران را مختل کند. یکی از روشهایی که در این دسته دیده میشود، استفاده از تقویت یا Amplification است. در چنین سناریوهایی، مهاجم میتواند درخواستهای کوچکی را طوری ارسال کند که پاسخ بسیار بزرگتری به سمت هدف هدایت شود.
۲. حملات پروتکلی
دسته دوم، حملاتی هستند که منابع تجهیزات شبکه یا سرور را هدف میگیرند. در اینجا لزوما حجم عظیمی از داده وجود ندارد. گاهی تعداد زیادی درخواست یا اتصال ناقص میتواند منابع سیستم را مصرف کند. برای نمونه، برخی حملات تلاش میکنند جدول اتصال، ظرفیت فایروال یا منابع مرتبط با مدیریت ارتباطات شبکه را پر کنند. در چنین وضعیتی ممکن است پهنای باند کاملا اشغال نشده باشد، اما تجهیزات شبکه دیگر توان مدیریت درخواستهای جدید را نداشته باشند.
۳. حملات لایه کاربرد یا Application Layer Attacks
این حملات معمولا به سرویس یا برنامه نزدیکتر هستند. مهاجم ممکن است بارها یک صفحه سنگین را درخواست کند یا تعداد زیادی درخواست به یک API ارسال کند.
مثال: صفحهای که برای نمایش اطلاعات نیاز به اجرای چندین کوئری دیتابیس دارد، در برابر درخواستهای پرتعداد میتواند فشار زیادی روی سرور ایجاد کند. این دسته از حملات گاهی شبیه ترافیک واقعی بهنظر میرسند و همین مسئله تشخیص آنها را پیچیدهتر میکند.
حمله سیلابی شبکه چیست؟
عبارت حمله سیلابی شبکه معمولا برای توصیف حملاتی به کار میرود که در آن حجم زیادی از ترافیک به سمت یک هدف سرازیر میشود. تصور کنید یک مسیر باریک فقط ظرفیت عبور تعداد مشخصی خودرو را دارد. اگر ناگهان تعداد بسیار زیادی خودرو وارد این مسیر شوند، حتی خودروهایی که مقصد واقعی دارند نیز پشت ترافیک میمانند. در حملات DDoS نیز ترافیک غیرعادی میتواند مسیرها، تجهیزات و منابع سرور را اشغال کند. نتیجه برای کاربر نهایی ممکن است یکسان باشد: سایت باز نمیشود، برنامه آنلاین پاسخ نمیدهد یا اتصال مرتب قطع میشود.
حمله از کار انداختن سرویس چگونه روی کسبوکار اثر میگذارد؟
حمله از کار انداختن سرویس فقط یک مسئله فنی نیست. زمانی که یک سرویس آنلاین از دسترس خارج شود، بخشهای مختلف یک کسبوکار تحت تاثیر قرار میگیرند. برای یک فروشگاه اینترنتی، قطعی میتواند به معنی از دست رفتن فروش باشد. برای یک سامانه مالی، کاربران ممکن است نتوانند عملیات موردنظر خود را انجام دهند. در سرویسهای سازمانی نیز اختلال میتواند فرایندهای داخلی را متوقف کند.
از طرف دیگر، تشخیص اشتباه هم مشکلساز است. هر افزایش ناگهانی ترافیک به معنای حمله DDoS نیست. ممکن است یک کمپین تبلیغاتی موفق، انتشار محتوا در شبکههای اجتماعی یا یک رویداد مهم باعث افزایش طبیعی بازدید شده باشد. اینجاست که مانیتورینگ و تحلیل دقیق ترافیک شبکه اهمیت پیدا میکند.
چگونه تشخیص دهیم سایت تحت حمله دیداس قرار گرفته است؟
تشخیص حمله دیداس همیشه با یک نشانه مشخص انجام نمیشود. معمولا باید چند علامت را در کنار هم بررسی کرد. یکی از نشانهها افزایش ناگهانی و غیرعادی ترافیک است. برای مثال، سایتی که معمولا چند صد درخواست در دقیقه دریافت میکند، ممکن است ناگهان با چندین برابر این میزان روبهرو شود. نشانه دیگر، افزایش مصرف منابع سرور است. CPU، RAM یا تعداد اتصالهای همزمان ممکن است به شکل غیرعادی بالا برود. برخی از نشانههای دیگر عبارتاند از:
- کند شدن شدید سایت یا سرویس
- افزایش خطاهای ۵۰۲، ۵۰۳ یا خطاهای مشابه
- افزایش غیرطبیعی درخواستها از یک الگوی مشخص
- ایجاد اتصالهای فراوان و کوتاهمدت
- مصرف غیرعادی پهنای باند
- افزایش ناگهانی درخواست به یک URL یا API خاص
- مشاهده الگوهای تکراری در لاگها
استفاده از بهترین ابزارهای مانیتورینگ لینوکس میتواند در مشاهده تغییرات منابع، بررسی پردازشها و تحلیل وضعیت سرور بسیار مفید باشد. البته مانیتورینگ بهتنهایی جلوی حمله را نمیگیرد، اما تشخیص سریعتر، زمان واکنش را کاهش میدهد.
چرا امنیت سرور در برابر حملات DDoS اهمیت دارد؟
بحث امنیت سرور فقط به نصب چند ابزار یا بستن تعدادی پورت محدود نمیشود. سروری که میزبان یک سرویس مهم است، باید از نظر ظرفیت، پیکربندی شبکه، کنترل دسترسی و نظارت مداوم بررسی شود. در بسیاری از حملات، مهاجم ممکن است به دنبال یک نقطه ضعیف مشخص باشد. یک سرویس غیرضروری که در دسترس اینترنت قرار گرفته، تنظیمات نامناسب شبکه یا نبود محدودیت برای تعداد درخواستها میتواند سطح حمله را افزایش دهد. برای همین، معماری سرویس باید تا حد ممکن ساده، کنترلشده و قابل نظارت باشد.
نقش فایروال در مقابله با حملات DDoS
فایروال یکی از اجزای مهم در امنیت شبکه است. این ابزار میتواند بر اساس قوانین تعریفشده، بخشی از ترافیک را مسدود یا محدود کند. اما فایروال بهتنهایی یک سپر کامل در برابر همه حملات DDoS نیست. برای اینکه بدانید فایروال چیست، به مقاله دیگر ما در این باره سر بزنید.
فرض کنید حجم ترافیک مخرب آنقدر زیاد باشد که پیش از رسیدن به سرور، مسیر ارتباطی را اشغال کند. در چنین شرایطی، حتی اگر فایروال بتواند ترافیک را تشخیص دهد، ممکن است مشکل پهنای باند همچنان باقی بماند.
از سوی دیگر، در حملات لایه کاربرد، تشخیص درخواست مخرب از درخواست واقعی میتواند پیچیده باشد. به همین علت، مقابله با حملات DDoS معمولا به ترکیبی از ابزارها و لایههای دفاعی نیاز دارد. فایروال همچنان بخش مهمی از این ساختار است، اما نباید انتظار داشت بهتنهایی تمام حملات را متوقف کند.
حصار امنیتی شبکه چیست؟
میتوانیم ساختار دفاعی یک سازمان را شبیه یک حصار امنیتی شبکه در نظر بگیریم؛ مجموعهای از لایهها که هرکدام وظیفه مشخصی دارند. در یک معماری مناسب ممکن است این لایهها شامل موارد زیر باشند:
- فایروال
- سیستم تشخیص و جلوگیری از نفوذ
- محدودسازی نرخ درخواستها
- توزیع ترافیک
- شبکه تحویل محتوا
- سامانههای مانیتورینگ
- فیلترهای تخصصی حملات DDoS
- جداسازی سرویسهای حساس
هرچه معماری دفاعی وابستگی کمتری به یک نقطه داشته باشد، مقاومت در برابر اختلال بیشتر خواهد شد.
نقش CDN در جلوگیری از حملات DDoS
یکی از روشهای رایج برای مدیریت بخشی از ترافیک، استفاده از شبکه توزیع محتوا است. در مقاله CDN چیست میتوانیم جزئیات بیشتری درباره نحوه عملکرد این شبکهها بررسی کنیم. CDN با توزیع محتوا و درخواستها میان نقاط مختلف، میتواند فشار روی سرور اصلی را کاهش دهد. همچنین در بعضی معماریها، بخشی از ترافیک مشکوک پیش از رسیدن به سرور اصلی فیلتر میشود. البته استفاده از CDN به معنای مصونیت کامل در برابر حمله دیداس نیست. نوع سرویس، معماری سایت و نوع حمله همگی در میزان اثرگذاری آن نقش دارند.
مثال: اگر بخش عمده فشار روی یک API خصوصی یا سرویس غیرقابل کش باشد، باید راهکارهای دیگری نیز در کنار CDN استفاده شود.
سرور مجازی چه نقشی در مدیریت حملات دارد؟
انتخاب زیرساخت مناسب در زمان راهاندازی سرویس اهمیت زیادی دارد. یک سرور مجازی با منابع مشخص، برای بسیاری از پروژهها انتخاب مناسبی است، اما ظرفیت آن باید با حجم واقعی استفاده و احتمال افزایش ترافیک متناسب باشد. سروری که در حالت عادی نزدیک به سقف مصرف CPU یا RAM فعالیت میکند، در برابر افزایش ناگهانی درخواستها آسیبپذیرتر است.
در عین حال، افزایش صرف منابع نیز راهحل دائمی حملات DDoS نیست. حمله میتواند متناسب با ظرفیت جدید بزرگتر شود. مدیریت حمله بیشتر از آنکه صرفا مسئله «منابع بیشتر» باشد، به طراحی درست، تشخیص ترافیک و وجود لایههای دفاعی وابسته است. پارس هاست با ارائه خدمات مربوط به خرید سرور مجازی، زیرساخت مناسبی برای میزبانی سرویسهای آنلاین فراهم کرده است. برای خرید سرور مجازی میتوانید اقدام کنید.
IP اختصاصی چیست و چه ارتباطی با حمله دیداس دارد؟
درک مفهوم IP اختصاصی چیست به شناخت بهتر زیرساخت شبکه کمک میکند. IP اختصاصی آدرسی است که به یک سرور یا سرویس مشخص اختصاص داده میشود و برخلاف برخی ساختارهای اشتراکی، میان چند کاربر تقسیم نمیشود. در زمان وقوع حملات، آدرسهای IP میتوانند یکی از نقاط هدف باشند. اگر مهاجم آدرس اصلی یک سرور را شناسایی کند، ممکن است مستقیما ترافیک را به سمت آن هدایت کند. در برخی معماریها، استفاده از لایههای واسط و پنهان نگه داشتن زیرساخت اصلی از دسترسی مستقیم، میتواند سطح مواجهه با حمله را کاهش دهد. البته این موضوع به نوع سرویس و ساختار شبکه بستگی دارد.
Rate Limiting چیست و چرا مهم است؟
Rate Limiting یا محدودسازی نرخ درخواست، روشی برای کنترل تعداد درخواستهایی است که یک کاربر، IP یا منبع مشخص در یک بازه زمانی میتواند ارسال کند. برای مثال، یک API ممکن است اجازه دهد هر کاربر در یک دقیقه فقط تعداد مشخصی درخواست ارسال کند.
این روش میتواند در کاهش بخشی از حملات، بهخصوص حملات لایه کاربرد، موثر باشد. با این حال باید با دقت تنظیم شود. محدودیت بسیار سختگیرانه ممکن است کاربران واقعی را هم دچار مشکل کند. طراحی مناسب Rate Limiting معمولا بر اساس الگوی واقعی استفاده کاربران انجام میشود، نه بر پایه یک عدد تصادفی.
مقابله با حملات DDoS چگونه انجام میشود؟
مقابله با حملات DDoS معمولا یک فرآیند چندمرحلهای است. ابتدا باید مشخص شود چه اتفاقی در حال رخ دادن است. سپس نوع ترافیک، مقصد آن و منابع تحت فشار بررسی میشوند. در یک سناریوی واقعی، تیم فنی ممکن است مراحل زیر را دنبال کند:
- بررسی افزایش ترافیک و الگوی درخواستها
- مشخص کردن سرویس یا آدرس تحت فشار
- تحلیل لاگها و دادههای مانیتورینگ
- محدودسازی یا فیلتر بخشی از ترافیک مشکوک
- فعال کردن سرویسهای تخصصی مقابله با DDoS
- هماهنگی با ارائهدهنده زیرساخت یا دیتاسنتر
- بررسی عملکرد سرویس پس از کاهش حمله
یکی از نکات مهم این است که در زمان حمله، تغییرات بدون برنامه ممکن است مشکل را شدیدتر کنند. داشتن یک برنامه واکنش از قبل، باعث میشود تیم در شرایط فشار تصمیمهای دقیقتری بگیرد.
جلوگیری از حملات DDoS؛ چه اقداماتی قبل از حمله لازم است؟
جلوگیری از حملات DDoS همیشه به معنای متوقف کردن کامل هر نوع حمله نیست. واقعبینانهتر این است که هدف را کاهش سطح آسیب و حفظ دسترسی کاربران واقعی در نظر بگیریم.
چند اقدام مهم پیش از وقوع حمله عبارتاند از:
۱٫ بررسی معماری شبکه
نقاط تکنقطهای خرابی باید شناسایی شوند. اگر تمام سرویس به یک سرور یا یک مسیر ارتباطی وابسته باشد، اختلال در همان نقطه میتواند کل سرویس را متوقف کند.
۲٫ مانیتورینگ مداوم
بدون داشتن دادههای عادی، تشخیص وضعیت غیرعادی دشوار است. باید مشخص باشد که مصرف معمول CPU، RAM، پهنای باند و تعداد درخواستها در شرایط عادی چقدر است.
۳٫ محدودسازی سرویسهای غیرضروری
هر سرویس باز روی اینترنت، سطح حمله را افزایش میدهد. سرویسهایی که نیازی به دسترسی عمومی ندارند باید محدود شوند.
۴٫ استفاده از چند لایه دفاعی
ترکیب فایروال، کنترل نرخ درخواست، CDN، سیستم مانیتورینگ و سرویسهای تخصصی مقابله با حملات میتواند ساختار مقاومتری ایجاد کند.
۵٫ تهیه برنامه واکنش به حادثه
تیم باید بداند در زمان مشاهده حمله چه کسی مسئول بررسی است، با چه مجموعهای باید تماس گرفته شود و کدام تغییرات باید انجام شوند.
آیا گواهی SSL جلوی حمله DDoS را میگیرد؟
خیر. خرید گواهینامه SSL برای رمزنگاری ارتباط میان کاربر و سرور و افزایش امنیت تبادل اطلاعات صورت میگیرد. SSL میتواند از محرمانگی و یکپارچگی دادهها در مسیر ارتباط پشتیبانی کند، اما ابزار اصلی مقابله با حملات DDoS نیست. البته استفاده از HTTPS و تنظیم صحیح لایههای امنیتی میتواند بخشی از یک معماری امنتر باشد. نباید نقش هر ابزار را با وظیفه ابزار دیگر اشتباه گرفت.
آیا مسدود کردن IP برای مقابله با حملات DDoS کافی است؟
در برخی حملات کوچک، مسدود کردن چند IP مشکوک میتواند فشار را کاهش دهد. اما در یک حمله دیداس واقعی که از منابع متعدد انجام میشود، این روش بهتنهایی کافی نیست. مهاجم ممکن است از هزاران IP مختلف استفاده کند یا منابع حمله دائما تغییر کنند. حتی بعضی حملات از سیستمهای آلوده کاربران واقعی انجام میشوند و مسدودسازی گسترده IP میتواند باعث قطع دسترسی کاربران سالم شود. از همین رو، تصمیمگیری فقط بر اساس IP در بسیاری از سناریوها کافی نیست و باید رفتار ترافیک نیز تحلیل شود.
بعد از پایان حمله DDoS چه باید کرد؟
پایان حمله بهمعنای پایان کار نیست. اتفاقا یکی از مهمترین مراحل، بررسی پس از حادثه است. تیم فنی باید مشخص کند:
- حمله از چه نوعی بوده است؟
- کدام سرویس بیشتر تحت تاثیر قرار گرفته؟
- اولین نشانه حمله چه زمانی دیده شده؟
- کدام بخش از دفاع عملکرد مناسبی داشته؟
- چه نقطه ضعفی آشکار شده است؟
- آیا کاربران واقعی در زمان اعمال محدودیت آسیب دیدهاند؟
این اطلاعات برای اصلاح معماری و آماده شدن در برابر حملات آینده ارزش زیادی دارند. گاهی یک حمله دیداس، مشکلی را آشکار میکند که پیش از آن دیده نشده بود؛ برای مثال، نبود سیستم مانیتورینگ مناسب یا وابستگی بیش از حد به یک سرور.
تفاوت افزایش ترافیک واقعی و حمله DDoS چیست؟
این تفاوت همیشه در تعداد درخواستها خلاصه نمیشود. ممکن است یک سایت پس از انتشار محتوایی محبوب، با چند برابر شدن بازدید روبهرو شود. این افزایش طبیعی است و الگوی رفتار کاربران نیز منطقی به نظر میرسد. در مقابل، حمله DDoS ممکن است الگوهای غیرعادی داشته باشد؛ درخواستهای بسیار سریع، تکراری، متمرکز روی یک بخش خاص یا ارسالشده از منابع متعدد با رفتار مشابه. البته تشخیص قطعی نیاز به تحلیل دارد. یک قانون ساده برای همه سایتها وجود ندارد.
راهکارهای مقابله با حملات DDoS
حمله دیداس یا DDoS یکی از شناختهشدهترین روشهای ایجاد اختلال در سرویسهای آنلاین است. در این حمله، منابع متعدد با ارسال ترافیک یا درخواستهای فراوان تلاش میکنند ظرفیت یک سرور، شبکه یا برنامه را مصرف کنند. انواع حملات DDoS میتوانند پهنای باند، تجهیزات شبکه یا خود برنامه را هدف قرار دهند. به همین علت، مقابله با آنها فقط با یک ابزار انجام نمیشود. فایروال، مانیتورینگ، محدودسازی نرخ درخواست، CDN، طراحی مناسب زیرساخت و استفاده از سرویسهای تخصصی، هرکدام بخشی از مسیر دفاع را تشکیل میدهند.
نکته: آمادگی باید پیش از وقوع حمله شکل بگیرد. وقتی سرویس از قبل مانیتور شده باشد، الگوی ترافیک عادی شناخته شود و برنامه مشخصی برای واکنش وجود داشته باشد، مدیریت یک حمله سایبری سادهتر و سریعتر خواهد بود.
در آخر، هدف از مقابله با حملات DDoS فقط متوقف کردن ترافیک مخرب نیست؛ هدف اصلی این است که سرویس تا جای ممکن در دسترس بماند و کاربران واقعی بتوانند بدون اختلال جدی از آن استفاده کنند.
سوالات متداول
۱. حملات دیداس (ddos) چیست؟
حملات دیداس (DDoS) نوعی حمله سایبری هستند که با ارسال حجم زیادی از درخواستها به یک سایت یا سرور، منابع آن را مصرف میکنند. هدف این حملات معمولا کند کردن یا از دسترس خارج کردن سرویس است.
۲. آیا حمله دیداس میتواند باعث هک شدن سایت شود؟
خود حمله دیداس معمولا با هدف از دسترس خارج کردن سایت یا ایجاد اختلال انجام میشود و لزوما به معنی هک شدن سرور نیست. با این حال، در بعضی حملات سایبری ممکن است DDoS نقش یک عامل حواسپرتکننده را داشته باشد؛ یعنی همزمان با درگیر شدن تیم فنی در مدیریت ترافیک، مهاجم تلاش دیگری برای نفوذ یا سوءاستفاده از یک ضعف امنیتی انجام دهد.
٣. مقابله با حملات DDoS فقط با فایروال ممکن است؟
خیر. فایروال میتواند بخشی از ترافیک مشکوک را کنترل یا مسدود کند، اما در حملات بزرگ ممکن است حجم ترافیک پیش از رسیدن به فایروال، پهنای باند شبکه را اشغال کند. معمولا برای مقابله با حملات DDoS از ترکیبی از فایروال، مانیتورینگ، محدودسازی نرخ درخواست، CDN و سرویسهای تخصصی مقابله با حمله دیداس استفاده میشود.



۰