هش چیست؟ آشنایی با هشینگ، تابع هش و کاربردهای آن
هش در سادهترین تعریف، یک خروجی با طول مشخص است که از پردازش داده ورودی بهدست میآید. فرایند تبدیل دادهها به این مقدار منحصربهفرد را هشینگ (Hashing) مینامند؛ روشی که برای افزایش امنیت، بررسی صحت اطلاعات و محافظت از دادهها استفاده میشود. احتمالا با اصطلاحاتی مانند Hash، SHA-256 یا تابع هش در امنیت اطلاعات، بلاکچین […]

۲۶/۰۹/۲۰۲۶
آخرین بروزرسانی:
۲ هفته پیش
هش چیست؟ آشنایی با هشینگ، تابع هش و کاربردهای آن
هش در سادهترین تعریف، یک خروجی با طول مشخص است که از پردازش داده ورودی بهدست میآید. فرایند تبدیل دادهها به این مقدار منحصربهفرد را هشینگ (Hashing) مینامند؛ روشی که برای افزایش امنیت، بررسی صحت اطلاعات و محافظت از دادهها استفاده میشود.
احتمالا با اصطلاحاتی مانند Hash، SHA-256 یا تابع هش در امنیت اطلاعات، بلاکچین یا بررسی فایلها مواجه شدهاید. در این مقاله از بلاگ پارس هاست بررسی میکنیم هش چیست، تابع هش چگونه کار میکند و چه کاربردهایی دارد.
هش چیست؟
Hash یا هش را میتوانیم شبیه اثر انگشت دیجیتال یک داده در نظر بگیریم. هر فایل یا داده پس از عبور از یک الگوریتم هش، یک مقدار مشخص دریافت میکند که برای شناسایی داده و بررسی تغییرات آن کاربرد دارد. هش کردن یا هشینگ (Hashing) به فرایندی گفته میشود که در آن یک تابع ریاضی به نام «تابع هش» (Hash Function)، دادههای ورودی مانند متن، حروف، اعداد، تصویر یا فایل را پردازش میکند و یک خروجی با طول مشخص تولید میکند. به تابع هش، «تابع درهمساز» یا Hash Function هم میگویند.
مثال: یک تابع هش میتواند کلمه «سلام» را دریافت کند و خروجی زیر را تولید کند.
bda۱fa۴۸۳۴۵۳۳۶۶۱۸۷۴۱fd۲c۴bc۰۲۸۰۹eb۰۹۹c۴۹a۹b۰۲fb۵۰۵۶۴۰۱ab۶d۴dc۳e۶
به خروجی تابع هش، «هش» (Hash) میگویند و فرایند استفاده از تابع هش برای تولید این خروجی، «هش کردن» یا «هشینگ» (Hashing) نام دارد. هش، محتوای اصلی داده را نشان نمیدهد و نباید آن را با خروجی رمزگذاری شده اشتباه بگیریم. هش بیشتر شبیه یک اثر انگشت دیجیتال است که سیستم از آن برای بررسی و مقایسه دادهها استفاده میکند.
الگوریتم SHA-256 همیشه یک خروجی ۲۵۶ بیتی تولید میکند؛ فرقی ندارد ورودی یک کلمه کوتاه باشد یا یک فایل چند گیگابایتی. این خروجی معمولا بهشکل یک رشته ۶۴ کاراکتری در مبنای شانزده نمایش داده میشود.
هشینگ چیست؟
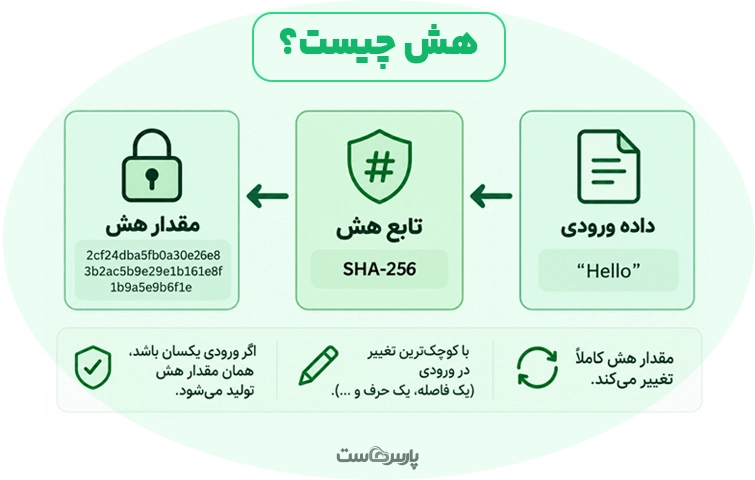
هشینگ همان فرایندی است که طی آن داده ورودی از یک تابع هش عبور میکند و مقدار هش بهوجود میآید. در فارسی گاهی اصطلاح «درهمسازی» را هم برای هشینگ بهکار میبرند. فرایند ساده هشینگ را میتوان اینطور نمایش داد:
داده ورودی ← تابع هش ← مقدار هش
مثال: این دو عبارت را در نظر بگیرید:
Hello World
و:
Hello world
فقط یک حرف در آنها تفاوت دارد، اما مقدار هش دو عبارت کاملا متفاوت خواهد بود. این رفتار را معمولا اثر بهمن یا Avalanche Effect مینامند. یعنی یک تغییر کوچک در ورودی، تغییر گستردهای در خروجی ایجاد میکند. این ویژگی یکی از دلایلی است که هشینگ در بررسی یکپارچگی داده کاربرد زیادی دارد.
یک مثال ساده از کاربرد هشینگ
فرض کنید یک فایل نرمافزاری را از اینترنت دانلود میکنید. وبسایت اصلی، مقدار SHA-256 فایل را هم در اختیار شما قرار میدهد. پس از دانلود، مقدار هش فایل را روی سیستم خود محاسبه میکنید و آن را با مقدار اعلامشده مقایسه میکنید.
اگر دو مقدار یکسان باشند، محتوای فایل با نسخه مورد انتظار مطابقت دارد. اما اگر مقدار هش تفاوت داشته باشد، احتمالا فایل تغییر کرده یا دانلود آن با مشکل روبهرو شدهاست. این روش برای فایلهای نرمافزاری، ایمیجهای سیستم عامل، فایلهای پشتیبان و دادههایی که انتقال آنها اهمیت دارد، کاربرد زیادی دارد.
تابع هش چیست و چگونه کار میکند؟
تابع هش یا Hash Function یک تابع ریاضی است که دادهای با طول متغیر را دریافت میکند و براساس الگوریتم خود، یک خروجی با طول مشخص تولید میکند. برای درک بهتر، چند ورودی متفاوت را تصور کنید:
- یک کلمه با ۵ حرف
- یک مقاله ۲۰۰۰ کلمهای
- یک فایل PDF
- یک نسخه پشتیبان ۵۰ گیگابایتی از دیتابیس
هرکدام از این دادهها اندازه متفاوتی دارند، اما وقتی همه را با SHA-256 هش میکنیم، خروجی نهایی همیشه ۲۵۶ بیت خواهد بود. در واقع، طول داده ورودی لزوما طول خروجی هش را تعیین نمیکند. این الگوریتم هش است که اندازه خروجی را مشخص میکند.
مثال: SHA-256 خروجی ۲۵۶ بیتی دارد. وقتی این مقدار را در قالب هگزادسیمال نمایش میدهیم، خروجی به ۶۴ کاراکتر تبدیل میشود. یک تابع هش مناسب برای کاربردهای امنیتی چند ویژگی مهم دارد.
خروجی ثابت
هر الگوریتم هش، خروجی با اندازه مشخص تولید میکند. مثلا SHA-256 همیشه خروجی ۲۵۶ بیتی دارد. مهم نیست ورودی یک کلمه کوتاه باشد یا یک فایل بسیار بزرگ؛ اندازه خروجی این الگوریتم ثابت باقی میماند.
قطعی بودن
اگر یک داده مشخص را چند بار با یک الگوریتم یکسان هش کنید، هر بار همان مقدار هش را دریافت میکنید. فرض کنید هش یک فایل را امروز محاسبه کنید و هفته بعد دوباره همان فایل را بررسی کنید. تا زمانی که محتوای فایل تغییر نکند، مقدار هش هم تغییر نمیکند. این ویژگی برای بررسی یکپارچگی داده اهمیت زیادی دارد.
تغییر شدید خروجی
یک تابع هش مناسب باید در برابر تغییرات کوچک ورودی واکنش شدیدی نشان دهد. مثلا اگر فقط یک نقطه، فاصله یا حرف را در یک فایل متنی تغییر دهید، انتظار نداریم فقط چند کاراکتر از هش تغییر کند. خروجی باید بهشکل گسترده تغییر کند. همین ویژگی باعث میشود تشخیص تغییرات داده راحتتر شود.
یکطرفه بودن
یکی از ویژگیهای مهم توابع هش رمزنگاری، یکطرفه بودن آنهاست. یعنی از روی مقدار هش، راه مستقیم و عملی برای رسیدن به داده اصلی وجود ندارد. مثلا فرض کنید مقدار هش یک رمز عبور را در اختیار دارید. نمیتوانید هش را مانند یک فایل رمزگذاریشده باز کنید و رمز اصلی را از داخل آن بیرون بکشید.
البته این موضوع بهمعنی غیرممکن بودن پیدا کردن ورودی نیست. مهاجم میتواند حدسهای مختلف را امتحان کند، از هر حدس هش بگیرد و نتیجه را با مقدار هدف مقایسه کند. اگر رمز عبور ساده باشد، این حمله ممکن است نتیجه بدهد. بههمیندلیل، برای ذخیره رمز عبور باید از الگوریتمهای مخصوص این کار و روشهایی مثل Salt استفاده کنید.
در نتیجه، هش با رمزنگاری یکی نیست. رمزنگاری معمولا فرایندی برگشتپذیر با استفاده از کلید است، اما هشینگ برای تولید یک خروجی یکطرفه طراحی میشود.
مقاومت در برابر برخورد
یکی دیگر از ویژگیهای مهم تابع هش، مقاومت در برابر Collision یا «برخورد» است. برخورد زمانی رخ میدهد که دو داده متفاوت، یک مقدار هش یکسان تولید کنند:
داده A → هش X
داده B → هش X
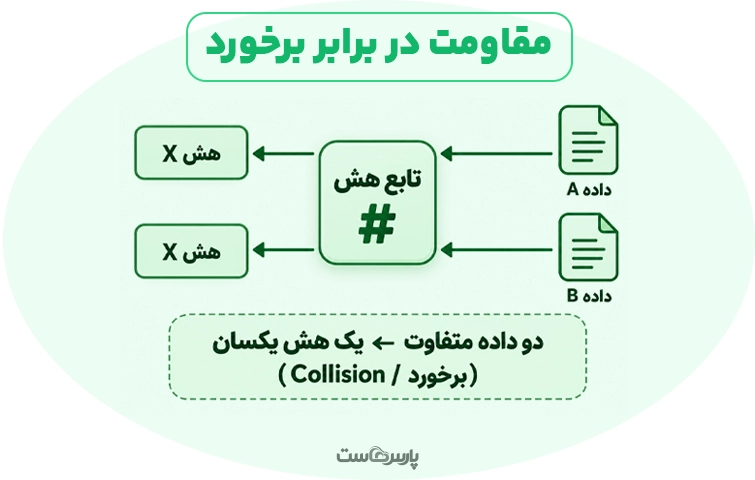
از نظر ریاضی، در توابعی که فضای ورودی بسیار بزرگتر از فضای خروجی است، وجود برخورد اجتنابناپذیر است. اما در یک الگوریتم امن، پیدا کردن دو ورودی متفاوت با یک هش یکسان باید از نظر محاسباتی بسیار دشوار باشد. این ویژگی در الگوریتمهای هش رمزنگاری اهمیت زیادی دارد. اگر مهاجم بتواند بهسادگی دو داده متفاوت با یک هش پیدا کند، برخی سازوکارهای امنیتی که به آن تابع وابسته هستند، دچار مشکل میشوند.
آیا هر تابع هش برای امنیت مناسب است؟
خیر. اینجا یک نکته مهم وجود دارد: هر چیزی که اسم Hash روی آن باشد، لزوما برای کاربرد امنیتی مناسب نیست. الگوریتمهایی مثل MD5 و SHA-1 امروزه برای بسیاری از کاربردهای امنیتی جدید انتخاب مناسبی نیستند، چون ضعفهایی در برابر حملات Collision برای آنها شناخته شدهاست.
در مقابل، خانوادههایی مثل SHA-2 و SHA-3 برای کاربردهای رمزنگاری مدرن طراحی شدهاند. از طرف دیگر، ذخیره رمز عبور داستان متفاوتی دارد. برای این کار معمولا الگوریتمهایی مثل Argon2id، bcrypt، scrypt یا PBKDF2 انتخاب مناسبتری هستند. این الگوریتمها عمدا فرایند هش رمز عبور را پرهزینهتر میکنند تا حملات حدسزدن گسترده برای مهاجم سختتر شود.
بنابراین قبل از انتخاب الگوریتم، باید مشخص کنیم هش را برای چه کاری میخواهیم: بررسی فایل، یکپارچگی داده، امضای دیجیتال، بلاکچین یا ذخیره رمز عبور؟ پاسخ این سوال، انتخاب مناسب را مشخص میکند.
تفاوت هشینگ و رمزنگاری چیست؟
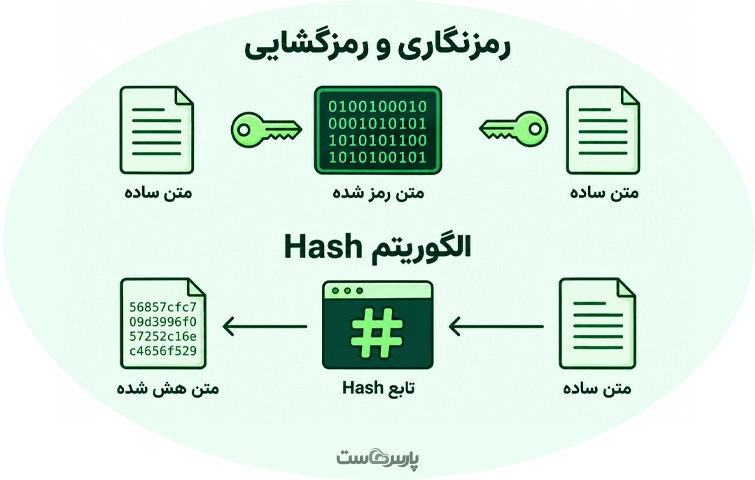
هشینگ و رمزنگاری هر دو در حوزه امنیت داده کاربرد دارند، اما کار آنها یکی نیست. در رمزنگاری، داده اصلی با یک روش مشخص به شکل دیگری تبدیل میشود و با کلید مناسب دوباره به حالت اولیه برمیگردد.
مثال:
داده اصلی → رمزنگاری → داده رمزشده → رمزگشایی → داده اصلی
اما هشینگ مسیر بازگشت مستقیم ندارد:
داده اصلی → هشینگ → مقدار هش
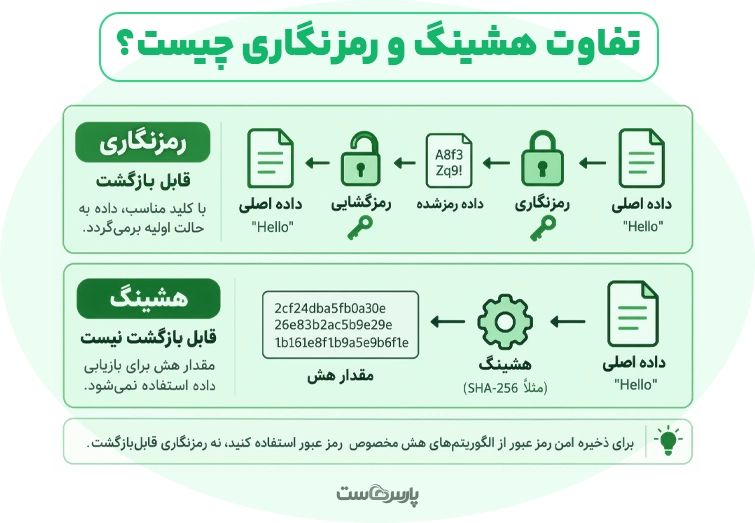
بنابراین، هدف اصلی هشینگ مخفی کردن اطلاعات برای بازیابی دوباره نیست. هش بیشتر برای بررسی یکپارچگی، اعتبارسنجی و ساخت سازوکارهای امنیتی استفاده میشود. یک اشتباه رایج این است که بگوییم «رمز عبور را رمزنگاری کنید». برای ذخیره امن رمز عبور، معمولا باید از الگوریتمهای هش مخصوص رمز عبور استفاده کنید، نه از رمزنگاری قابلبازگشت.
هش رمز عبور چگونه کار میکند؟
یکی از کاربردهای مهم هشینگ، نگهداری امن رمز عبور کاربران است. فرض کنید یک کاربر در یک سایت این رمز را انتخاب میکند:
MyPassword123
سایت نباید این مقدار را بهصورت متن ساده داخل دیتابیس ذخیره کند. اگر فردی به دیتابیس دسترسی پیدا کند، همه رمزهای کاربران در اختیار او قرار میگیرد؛ این سناریو برای یک سایت اصلا خبر خوبی نیست! روش درست این است که سیستم، رمز عبور را با یک الگوریتم مناسب هش کند و مقدار هش را ذخیره کند. بعدا هنگام ورود کاربر، سیستم این مراحل را طی میکند:
- کاربر رمز عبور خود را وارد میکند.
- سیستم رمز وارد شده را با همان روش هش میکند.
- مقدار جدید را با هش ذخیرهشده مقایسه میکند.
- اگر دو مقدار یکسان باشند، سیستم هویت کاربر را تایید میکند.
استفاده از SHA-256 یا الگوریتمهای سریع مشابه برای ذخیره رمز عبور انتخاب مناسبی نیست. الگوریتمهای سریع به مهاجم اجازه میدهند تعداد بسیار زیادی حدس را در زمان کوتاه بررسی کند. برای رمز عبور، الگوریتمهایی مثل Argon2id، bcrypt، scrypt یا PBKDF2 کاربرد مناسبتری دارند. این الگوریتمها فرایند بررسی رمز را عمدا سنگینتر میکنند تا حملات حدسزدن گسترده هزینه و زمان بیشتری نیاز داشتهباشند.
در کنار آن، سیستم معمولا از Salt هم استفاده میکند. Salt یک مقدار تصادفی است که به فرایند هش رمز عبور اضافه میشود و حملاتی مثل استفاده از جدولهای از پیش محاسبهشده را دشوارتر میکند.
مهمترین کاربردهای Hash چیست؟
هشینگ فقط به رمز عبور محدود نمیشود. این فناوری در بخشهای مختلف زیرساخت و امنیت کاربرد دارد.
۱. بررسی یکپارچگی فایلها
یکی از رایجترین کاربردها، بررسی تغییر فایل است. فرض کنید یک فایل ISO سیستم عامل را دانلود میکنید. ارائهدهنده فایل، هش SHA-256 آن را هم منتشر میکند. بعد از دانلود، مقدار هش فایل را روی سیستم خود محاسبه میکنید. اگر هشها یکسان باشند، فایل با نسخه اصلی مطابقت دارد. این روش در دانلود نرمافزار، فایلهای بکاپ و انتقال اطلاعات بین سرورها اهمیت زیادی دارد. در محیطهای حساس، بررسی هش فایل قبل از استفاده یک مرحله ساده اما مهم در امنیت است.
۲. ذخیره رمز عبور
همانطور که گفتیم، سیستمهای حرفهای مقدار هش رمز عبور را ذخیره میکنند. بنابراین حتی در صورت افشای دیتابیس، مهاجم نباید رمزهای اصلی را بهصورت مستقیم مشاهده کند. این موضوع برای مدیران سایت و افرادی که مسئول امنیت سرور هستند اهمیت زیادی دارد؛ زیرا نگهداری امن اطلاعات کاربران، کنترل دسترسیها و جلوگیری از تغییرات غیرمجاز، بخش مهمی از فرایند محافظت از زیرساختهای آنلاین محسوب میشود.
۳. بلاکچین
بلاکچین یکی از معروفترین کاربردهای توابع هش است. در یک شبکه بلاکچین، هر بلاک اطلاعاتی را در خود نگه میدارد و معمولا ارتباطی رمزنگاریشده با بلاک قبلی دارد. هش اطلاعات نقش مهمی در این اتصال ایفا میکند.
اگر کسی اطلاعات یک بلاک را تغییر دهد، هش آن بلاک هم تغییر میکند. در نتیجه ارتباط آن با ساختار زنجیره دچار مشکل میشود و شبکه تغییر را تشخیص میدهد. اینجاست که هش به دادههای غیرقابلتشخیصنبودن دستکاری کمک میکند. البته هش بهتنهایی امنیت کل بلاکچین را تامین نمیکند و اجزای دیگری مثل سازوکار اجماع، امضای دیجیتال و معماری شبکه هم نقش دارند.
۴. امضای دیجیتال
امضای دیجیتال معمولا بهجای پردازش مستقیم فایلهای بزرگ، از هش داده استفاده میکند. ابتدا سیستم از داده یک مقدار هش تولید میکند. سپس فرایند امضا روی آن انجام میگیرد. گیرنده هم هش داده را دوباره محاسبه و اعتبار امضا را بررسی میکند. این روش سرعت و کارایی فرایند را بهتر میکند و به بررسی اصالت و یکپارچگی پیام کمک میکند.
۵. سیستمهای مدیریت دیتابیس
در یک سیستم مدیریت پایگاه داده، هشینگ میتواند برای بهینهسازی دسترسی به اطلاعات، بررسی یکپارچگی دادهها و مدیریت امن برخی اطلاعات حساس استفاده شود. البته نوع استفاده از الگوریتمهای هش به ساختار دیتابیس و نیازهای امنیتی سیستم بستگی دارد. از ساخت ایندکسهای خاص و توزیع داده تا بررسی یکپارچگی و ذخیره امن اطلاعات حساس.
مثال: برخی سیستمها از ساختارهای مبتنی بر هش برای دسترسی سریعتر به دادهها استفاده میکنند. البته این کاربرد با هش رمزنگاری تفاوت دارد. هر تابعی که نام Hash دارد، لزوما برای امنیت طراحی نشدهاست.
برای درک بهتر نقش هشینگ در ذخیره و مدیریت اطلاعات، ابتدا باید بدانیم دیتابیس سایت و چگونه دادههای کاربران، تنظیمات سایت و اطلاعات سیستم در پایگاه داده ذخیره و مدیریت میشوند.
هش ریت چیست و چه ارتباطی با هش دارد؟
احتمالا عبارت «هش ریت» یا Hash Rate را در بحث استخراج ارزهای دیجیتال دیدهاید. هش ریت به تعداد محاسبات هش در یک بازه زمانی مشخص اشاره دارد. مثلا در شبکههای مبتنی بر اثبات کار، دستگاههای استخراج تلاش میکنند تعداد زیادی محاسبه هش انجام دهند تا یک مقدار معتبر براساس قوانین شبکه پیدا کنند. واحدهای رایج هش ریت عبارتاند از:
- H/s یا هش در ثانیه
- KH/s یا هزار هش در ثانیه
- MH/s یا میلیون هش در ثانیه
- GH/s یا میلیارد هش در ثانیه
- TH/s یا تریلیون هش در ثانیه
هرچه هش ریت یک دستگاه بالاتر باشد، تعداد محاسبات هش بیشتری در هر ثانیه انجام میدهد. البته هش ریت با خود هش فرق دارد. هش یک خروجی یا مقدار حاصل از تابع است، اما هش ریت سرعت یا تعداد محاسبات هش را اندازه میگیرد.
آیا هش را میتوانیم رمزگشایی کنیم؟
پاسخ کوتاه: خیر، هش رمزگشایی نمیشود. رمزگشایی زمانی معنا دارد که یک فرایند برگشتپذیر وجود داشتهباشد؛ مثل رمزنگاری که با کلید مناسب داده اصلی را بازیابی میکنیم. هشینگ چنین سازوکاری ندارد. مهاجم برای حدس زدن ورودی معمولا دادههای احتمالی را امتحان میکند، از آنها هش میگیرد و خروجی را با هش هدف مقایسه میکند.
برای رمزهای ضعیف، این کار گاهی سادهتر است. مثلا اگر کاربر یک رمز بسیار رایج انتخاب کند، مهاجم آن رمز را حدس میزند، هش آن را محاسبه میکند و نتیجه را مقایسه میکند. بههمیندلیل، قدرت رمز عبور، استفاده از Salt و انتخاب الگوریتم مناسب اهمیت زیادی دارد.
نقش هشینگ در امنیت سرور
در مدیریت سرور، هشینگ یکی از ابزارهایی است که برای بررسی صحت فایلها، کنترل تغییرات داده و افزایش اطمینان از سلامت اطلاعات استفاده میشود. البته امنیت یک سرور فقط به هشینگ محدود نیست و مواردی مانند تنظیم دسترسیها، بهروزرسانی سیستم و پیکربندی سرویسها نیز اهمیت زیادی دارند.
برای نمونه:
- بررسی صحت فایلهای دانلود شده روی سرور
- کنترل یکپارچگی فایلهای مهم
- ذخیره امن رمزهای عبور
- اعتبارسنجی برخی پیامها و دادهها
- بررسی امضاهای دیجیتال
- کمک به تشخیص تغییرات غیرمنتظره
در کنار این موارد، امنیت سرور به هشینگ محدود نیست. تنظیم درست دسترسیها، بهروزرسانی سیستم، مدیریت فایروال و آشنایی با پروتکلهایی مثل SSH هم اهمیت زیادی دارند. یکی از روشهای رایج مدیریت امن سرورها، استفاده از پروتکلهای دسترسی مانند SSH است. اگر میخواهید با نحوه اتصال امن به سرور و کاربردهای این پروتکل بیشتر آشنا شوید، مطالعه مقاله SSH چیست؟ میتواند اطلاعات کاملتری در اختیار شما قرار دهد.
برای کسبوکارهایی که اطلاعات مهم را روی زیرساخت آنلاین نگه میدارند، انتخاب زیرساخت مناسب از همان ابتدا مهم است. هنگام خرید سرور فقط مشخصات سختافزاری مانند پردازنده و رم اهمیت ندارد؛ بلکه عواملی مانند امنیت زیرساخت، مدیریت دسترسیها، امکان پشتیبانگیری و قابلیت توسعه سرویس نیز باید بررسی شوند.
آیا هش بهتنهایی برای امنیت کافی است؟
هش بهتنهایی برای تامین امنیت کامل کافی نیست. این روش برای بررسی یکپارچگی دادهها و برخی کاربردهای امنیتی مفید است، اما جایگزین رمزگذاری یا روشهای احراز اصالت نمیشود. برای امنیت بهتر باید از هش در کنار ابزارهایی مانند Salt، رمزگذاری و کنترل دسترسی استفاده کرد.
در نهایت، امنیت یک وبسایت تنها به یک روش محدود نمیشود و استفاده از راهکارهای مختلف مانند هش، رمزگذاری و گواهینامه SSL میتواند سطح حفاظت از اطلاعات کاربران را افزایش دهد. پارس هاست با بیش از ۲۰ سال سابقه در زمینه هاستینگ و امنیت سایت، خدمات و راهکارهای مناسب برای افزایش امنیت وبسایتها ارائه میدهد. برای خرید گواهینامه SSL و بررسی بهترین گزینه متناسب با نیاز سایت خود، میتوانید خدمات پارس هاست را بررسی کنید.
سوالات متداول
۱. هشینگ چیست؟
هشینگ فرایند تبدیل دادههای ورودی به یک خروجی با طول مشخص است که برای بررسی یکپارچگی و امنیت داده کاربرد دارد.
۲. آیا هش قابل رمزگشایی است؟
خیر، هش فرایندی یکطرفه است و برخلاف رمزنگاری، روش مستقیمی برای بازگرداندن داده اصلی از روی هش وجود ندارد.
۳. هش چه کاربردی دارد؟
هش در ذخیره امن رمز عبور، بررسی صحت فایلها، امضای دیجیتال، امنیت داده و فناوری بلاکچین کاربرد دارد.


۰