API چیست؟ انواع، کاربردها و نحوه کار ای پی آی
API مخفف عبارت Application Programming Interface و به معنی رابط برنامهنویسی کاربردی است. API مجموعهای از قواعد و روشهاست که ارتباط میان دو نرمافزار را ممکن میکند؛ مثلا وقتی اپلیکیشن هواشناسی دمای شهر شما را نمایش میدهد، اطلاعات را از طریق API سرویس هواشناسی دریافت میکند. اما این ارتباط دقیقا چطور شکل میگیرد؟ آیا API […]

۱۵/۱۱/۲۰۲۶
آخرین بروزرسانی:
۱ روز پیش
API چیست؟ انواع، کاربردها و نحوه کار ای پی آی
API مخفف عبارت Application Programming Interface و به معنی رابط برنامهنویسی کاربردی است. API مجموعهای از قواعد و روشهاست که ارتباط میان دو نرمافزار را ممکن میکند؛ مثلا وقتی اپلیکیشن هواشناسی دمای شهر شما را نمایش میدهد، اطلاعات را از طریق API سرویس هواشناسی دریافت میکند. اما این ارتباط دقیقا چطور شکل میگیرد؟ آیا API همان وبسرویس است؟ و چرا بعضی API ها به کلید دسترسی نیاز دارند؟
در این مقاله از مجله پارس هاست، پس از بحث درباره اینکه API چیست، اجزای API، نحوه کار، انواع، کاربردها و نکات امنیتی آن را با مثال بررسی میکنیم. در پایان هم یک درخواست واقعی GET را اجرا میکنیم تا شکل کار را از نزدیک ببینید.
API چگونه کار میکند؟
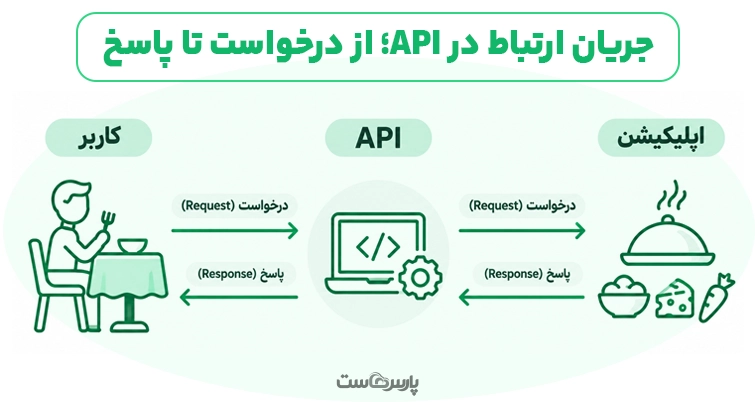
برای درک نحوه کار API چیست، دو نرمافزار را تصور کنید که باید اطلاعاتی را با هم ردوبدل کنند. یکی از آنها درخواست میفرستد و دیگری درخواست را دریافت میکند، عملیات لازم را انجام میدهد و نتیجه را برمیگرداند.
این ارتباط از طریق یک رابط مشخص انجام میشود؛ یعنی نرمافزار درخواستدهنده لازم نیست از جزئیات کدنویسی یا پایگاه داده نرمافزار مقصد خبر داشته باشد.
وبسایت AWS این ارتباط را با مثال سرویس هواشناسی توضیح میدهد:
“APIs are mechanisms that enable two software components to communicate with each other using a set of definitions and protocols. For example, the weather bureau’s software system contains daily weather data. The weather app on your phone “talks” to this system via APIs and shows you daily weather updates on your phone.”
“API ها سازوکار هایی هستند که ارتباط دو بخش نرمافزاری را بر اساس مجموعهای از تعریفها و پروتکلها ممکن میکنند. برای مثال، سامانه سازمان هواشناسی اطلاعات روزانه آبوهوا را نگهداری میکند. اپلیکیشن هواشناسی تلفن همراه از طریق رابط برنامهنویسی کاربردی (API) با این سامانه ارتباط میگیرد و وضعیت روزانه هوا را نمایش میدهد.”
درخواست (Request) و پاسخ (Response) در API
در الگوی درخواست و پاسخ (Request/Response)، کلاینت (Client) درخواست را ارسال میکند و سرور (Server) پس از پردازش، پاسخ را برمیگرداند. این فرایند معمولا چهار مرحله دارد:
- کلاینت آدرس API یا همان Endpoint را مشخص میکند.
- نوع درخواست، پارامترها و اطلاعات لازم را میفرستد.
- سرور درخواست را اعتبارسنجی و پردازش میکند.
- سرور پاسخ را همراه با کد وضعیت و داده مورد نظر برمیگرداند.
در پروژههای بزرگتر، توسعهدهندگان گاهی برای اجرای مستقل سرویسهای مختلف از کانتینرها استفاده میکنند. آشنایی با اینکه داکر چیست و چگونه محیط اجرای نرمافزار را بستهبندی میکند، به مدیریت APIهای مبتنی بر معماری میکروسرویس کمک میکند.
اجزای اصلی API چیست؟
هر API بر اساس قراردادی مشخص کار میکند که نحوه ارسال درخواست و دریافت پاسخ را تعیین میکند. اجزای اصلی APIهای مبتنی بر HTTP عبارتاند از:
- Endpoint: آدرسی است که کلاینت برای دسترسی به یک منبع یا عملیات مشخص استفاده میکند. این آدرس معمولا شامل نام دامنه و مسیر مشخصی است که درخواست API به آن ارسال میشود. برای برقراری ارتباط با سرور از طریق نام دامنه، ابتدا باید آدرس IP مقصد مشخص شود؛ این کار بر عهده DNS است. برای آشنایی بیشتر با این فرایند، مقاله DNS چیست را بخوانید.
- HTTP Method: نوع عملیات را مشخص میکند؛ مانند GET برای دریافت اطلاعات و POST برای ارسال داده.
- Header: اطلاعات تکمیلی درخواست یا پاسخ، مانند نوع محتوا و اطلاعات احراز هویت را نگهداری میکند.
- Parameters: مقادیری هستند که برای مشخص کردن یا محدود کردن درخواست ارسال میشوند.
- Request Body: دادهای است که همراه درخواست، معمولا در متدهایی مانند POST، به سرور فرستاده میشود.
- Response: خروجی سرور است که داده و کد وضعیت درخواست را در بر میگیرد.
یکی از قالبهای رایج برای انتقال داده در API، JSON است. برای مثال، پاسخ یک API هواشناسی میتواند به شکل زیر باشد:
{
“city”: “Tehran”,
“temperature”: 18,
“condition”: “Cloudy”
}
البته API ها همیشه از JSON استفاده نمیکنند و در برخی موارد قالبهایی مانند XML نیز کاربرد دارند.
انواع API کداماند؟
API ها را بر اساس معماری، شیوه ارتباط و سطح دسترسی دستهبندی میکنند. در دستهبندی معماری، REST، SOAP، GraphQL و gRPC از نامهای شناختهشدهاند. این فناوریها یک روش یکسان برای تبادل داده ندارند و هرکدام برای نیازهای متفاوتی طراحی شدهاند.
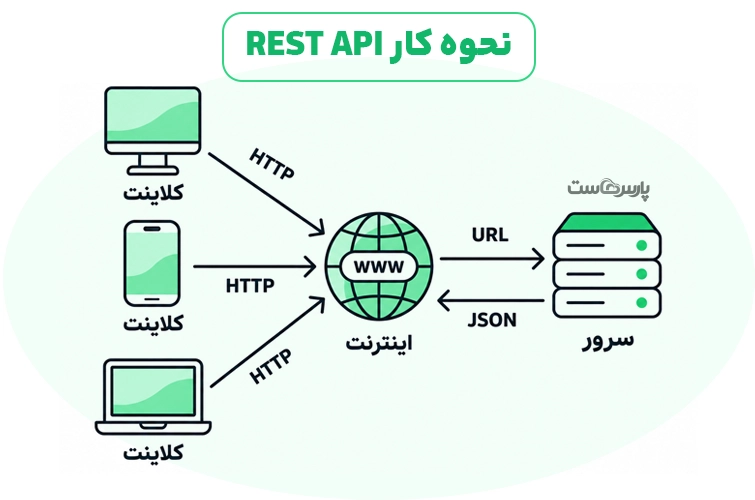
- REST API: یک سبک معماری برای طراحی API است که معمولا از متدهای HTTP مانند GET و POST و قالب JSON استفاده میکند. سادگی و سازگاری با وب، رابط REST را به یکی از روشهای رایج توسعه API تبدیل کرده است.
- SOAP: پروتکلی برای تبادل پیام میان نرمافزارهاست که معمولا از قالب XML استفاده میکند. این روش بیشتر در سامانههای سازمانی با ساختار ارتباطی مشخص کاربرد دارد.
- GraphQL: زبان پرسوجویی برای API است که به کلاینت اجازه میدهد فیلدهای مورد نیازش را مشخص کند و فقط همان دادهها را دریافت کند.
- gRPC: چارچوبی برای ارتباط میان سرویسهاست که از Protocol Buffers و HTTP/2 استفاده میکند. این روش در ارتباط سریع میان میکروسرویسها و تبادل دوطرفه داده کاربرد دارد.
جدول زیر تفاوت کلی این چهار روش را نشان میدهد:
| نوع API | شیوه یا قالب رایج | کاربرد شاخص |
| REST | HTTP و معمولا JSON | وبسایتها و اپلیکیشنها |
| SOAP | پیامهای XML | سامانههای سازمانی |
| GraphQL | Query و Schema | دریافت دادههای انتخابی |
| gRPC | HTTP/2 و Protocol Buffers | ارتباط میان سرویسها |
کاربرد API در برنامهنویسی و وبسایتها
API ها بخش زیادی از ارتباطات نرمافزاری را مدیریت میکنند. هر وقت یک برنامه برای دریافت داده یا اجرای یک عملیات به نرمافزار دیگری نیاز داشته باشد، API میتواند واسطه این ارتباط باشد.
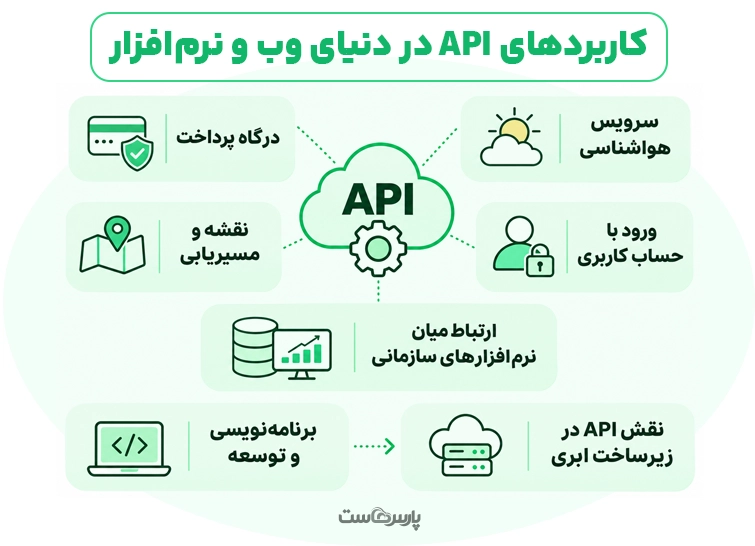
چند نمونه رایج از کاربرد API عبارتاند از:
- درگاه پرداخت: فروشگاه اینترنتی مبلغ سفارش را برای درگاه پرداخت میفرستد. درگاه پس از بررسی تراکنش، نتیجه پرداخت را به فروشگاه برمیگرداند.
- سرویس هواشناسی: اپلیکیشن اطلاعات شهر را ارسال میکند و دادههایی مانند دما، رطوبت و وضعیت جوی را دریافت میکند.
- نقشه و مسیریابی: وبسایت با API نقشه، موقعیت مکانی، مسیر یا زمان تقریبی سفر را نمایش میدهد.
- ورود با حساب کاربری: بعضی سرویسها فرایند ورود را به کمک API ارائهدهنده هویت مدیریت میکنند.
- ارتباط میان نرمافزارهای سازمانی: سیستم فروش، انبار و حسابداری با تبادل داده از طریق API هماهنگ میشوند.
API در برنامهنویسی فقط به دریافت اطلاعات محدود نیست. توسعهدهنده با استفاده از آن عملیات مشخصی را در نرمافزار دیگر اجرا میکند؛ مثلا سفارش ثبت میکند، فایل میفرستد یا وضعیت یک کار را تغییر میدهد.
در معماریهای مبتنی بر رایانش ابری نیز APIها برای مدیریت منابع، ساخت سرویس و ارتباط میان اجزای مختلف سامانه کاربرد دارند.
مزایا و معایب استفاده از API
API ارتباط میان نرمافزارها را منظمتر میکند، اما استفاده از آن بدون هزینه و محدودیت نیست. پیش از طراحی یا اتصال API، مزایا و چالشهای آن را بشناسید.
| مزایا | معایب و محدودیتها |
| اتصال نرمافزارهای مختلف بدون دسترسی مستقیم به کد داخلی | وابستگی به دسترسپذیری سرویس ارائهدهنده |
| کاهش نیاز به پیادهسازی دوباره قابلیتهای موجود | احتمال تغییر نسخه و ناسازگاری API |
| خودکارسازی تبادل اطلاعات و فرایندهای تکراری | نیاز به مدیریت خطا و محدودیت تعداد درخواست |
| امکان کنترل سطح دسترسی به منابع | ایجاد سطح حمله جدید در صورت پیکربندی ناامن |
| توسعه مستقل بخشهای مختلف نرمافزار | وابستگی عملکرد برنامه به سرعت پاسخ API خارجی |
برای مثال، اگر فروشگاه شما برای محاسبه هزینه ارسال به API یک شرکت حملونقل متصل باشد، اختلال در سرویس آن شرکت ممکن است محاسبه هزینه یا ثبت سفارش را متوقف کند. طراحی مناسب باید برای چنین وضعیتی راهکار جایگزین، مدیریت خطا و ثبت گزارش داشته باشد.
تفاوت API و وبسرویس چیست؟
API رابطی است که روش تعامل با یک نرمافزار یا بخش نرمافزاری را مشخص میکند. این رابط لزوما به شبکه وابسته نیست و ممکن است برای ارتباط میان بخشهای مختلف یک برنامه یا نرمافزارهای مستقل استفاده شود.
وب سرویس (Web Service) نوعی سرویس نرمافزاری است که از طریق شبکه در دسترس قرار میگیرد و معمولا برای ارتباط با نرمافزارهای دیگر از API استفاده میکند. برای مثال، رابطی که یک کتابخانه برنامهنویسی برای فراخوانی توابع داخلی در اختیار توسعهدهنده قرار میدهد، API محسوب میشود؛ اما وبسرویس نیست. در واقع، API مفهوم گستردهتری دارد و وبسرویس یکی از شکلهای ارائه قابلیت نرمافزار از طریق شبکه است.
API Key چیست و چه کاربردی دارد؟
API Key یا کلید API رشتهای از حروف و اعداد است که سرویس ارائهدهنده برای شناسایی برنامه یا کنترل استفاده از API در اختیار توسعهدهنده قرار میدهد. هنگام ارسال درخواست، کلاینت کلید را معمولا در Header قرار میدهد؛ برای نمونه:
X-API-Key: YOUR_API_KEY
سرویس مقصد کلید را بررسی میکند و بر اساس تنظیمات، دسترسی یا سهمیه مصرف درخواست را مشخص میکند. بعضی ارائهدهندگان با این کلید تعداد درخواستها، میزان مصرف یا استفاده هر برنامه را هم پایش میکنند.
نکته مهم این است که API Key بهتنهایی روش احراز هویت مطمئنی برای کاربران نیست. این کلید بیشتر هویت برنامه مصرفکننده را مشخص میکند. برای حفاظت از دادههای حساس و تعیین مجوز کاربران، معمولا باید از سازوکارهایی مانند OAuth 2.0، توکنهای دسترسی یا JWT و کنترل دسترسی سمت سرور استفاده کنید.
امنیت API و روشهای احراز هویت
APIها گاهی به اطلاعات شخصی، دادههای مالی یا قابلیتهای مدیریتی دسترسی دارند؛ بنابراین باید دسترسی به آنها بهدرستی کنترل شود. مهمترین اقدامات امنیتی عبارتاند از:
- استفاده از HTTPS: ارتباط را رمزنگاری میکند تا اطلاعاتی مانند توکن و کلید دسترسی در مسیر انتقال قابلخواندن نباشند.
- احراز هویت (Authentication): هویت کاربر یا برنامه درخواستدهنده را مشخص میکند؛ API Key، توکن و OAuth از روشهای رایج آن هستند.
- مجوزدهی (Authorization): سطح دسترسی کاربر را تعیین میکند؛ مثلا هر کاربر فقط باید به سفارشهای حساب خود دسترسی داشته باشد.
- اعتبارسنجی ورودیها: نوع، طول و محدوده دادههای دریافتی را بررسی میکند تا ورودی نامعتبر یا مخرب وارد برنامه نشود.
- محدودسازی نرخ درخواست: تعداد درخواستها را در بازه زمانی مشخص کنترل میکند و مانع مصرف بیرویه منابع میشود.
- مدیریت امن کلیدها و توکنها: اطلاعات محرمانه را در کد سمت مرورگر یا مخزن عمومی قرار ندهید و کلیدهای افشا شده را تعویض کنید.
در APIهایی که با پایگاه داده ارتباط دارند، علاوه بر اعتبارسنجی ورودیها، از کوئریهای پارامتری برای جلوگیری از تزریق دستورات مخرب استفاده کنید.
آموزش استفاده از API با یک مثال ساده
برای استفاده از API، ابتدا مستندات سرویس را بخوانید. مستندات آدرس نقطه پایانی (Endpoin)، متدهای قابل استفاده، پارامترها، قالب پاسخ و روش احراز هویت را مشخص میکند. سپس با ابزاری مانند مرورگر، Postman، ترمینال یا کد برنامهنویسی درخواست میفرستید.
در این مثال از JSON Placeholder استفاده میکنیم؛ یک API آزمایشی عمومی که برای تمرین و تست درخواستهای پروتکل HTTP کاربرد دارد و برای درخواست نمونه نیازی به ساخت حساب یا دریافت کلید ندارد.
ارسال درخواست GET و دریافت پاسخ JSON
متد GET برای خواندن اطلاعات از سرور استفاده میشود. آدرس زیر اطلاعات یک نوشته آزمایشی را برمیگرداند:
GET https://jsonplaceholder.typicode.com/posts/1
برای ارسال همین درخواست در JavaScript، از تابع fetch() استفاده کنید:
async function getPost() {
const response = await fetch(
“https://jsonplaceholder.typicode.com/posts/1”
);
if (!response.ok) {
throw new Error(`HTTP error: ${response.status}`);
}
const post = await response.json();
console.log(post);
}
getPost();
در این کد، fetch() درخواست را ارسال میکند و یک Promise برمیگرداند. سپس برنامه وضعیت پاسخ را بررسی میکند. اگر سرور پاسخ موفقی برگرداند، متد json() بدنه پاسخ را به داده JavaScript تبدیل میکند.
خروجی API ساختاری شبیه نمونه زیر دارد:
{
“userId”: 1,
“id”: 1,
“title”: “sunt aut facere repellat provident occaecati excepturi optio reprehenderit”,
“body”: “quia et suscipit…”
}
در کنار GET، متد POST برای فرستادن داده به سرور کاربرد دارد. مثلا برای ایجاد یک نوشته آزمایشی، درخواست زیر را ارسال میکنید:
fetch(“https://jsonplaceholder.typicode.com/posts”, {
method: “POST”,
headers: {
“Content-Type”: “application/json”
},
body: JSON.stringify({
title: “My first API request”,
body: “Testing a POST request”,
userId: 1
})
});
در این نمونه، Content-Type نوع داده ارسالی را مشخص میکند و JSON.stringify() شیء JavaScript را به رشته JSON تبدیل میکند. سرویس آزمایشی نتیجه ایجاد نوشته را شبیهسازی میکند و داده را بهصورت دائمی ذخیره نمیکند؛ بنابراین این تمرین برای یادگیری مناسب است، نه ثبت اطلاعات واقعی.
قبل از اتصال API چه نکاتی را بررسی کنید؟
- بررسی مستندات و نسخه API
- بررسی محدودیت تعداد درخواستها
- مدیریت خطاهایی مانند Timeout، کد ۴۰۱ و خطای ۵۰۰
- ثبت لاگ و تلاش مجدد کنترلشده
- نگهداری امن کلیدها و اطلاعات دسترسی
- انتخاب منابع سرور متناسب با نیاز پروژه. پیش از خرید سرور مجازی، منابع پردازنده، رم و کیفیت شبکه را متناسب با تعداد درخواستها و نیاز پروژه بررسی کنید.
- بررسی مشخصات سرور Node.js و سرویس IaaS برای انتخاب زیرساخت مناسب
سوالات متداول درباره API
۱. ای پی آی چیست و چه کاربردی دارد؟
API رابطی برای ارتباط نرمافزارهاست. برنامهها با استفاده از آن اطلاعات دریافت میکنند یا عملیاتی مانند ثبت سفارش، پرداخت و دریافت وضعیت آبوهوا را در سرویس دیگری انجام میدهند.
۲. آیا استفاده از API رایگان است؟
بعضی APIها رایگاناند و بعضی دیگر برای تعداد مشخصی درخواست هزینه دریافت میکنند. تعرفه، محدودیت مصرف و شرایط دسترسی را در مستندات ارائهدهنده بررسی کنید.
۳. آیا API Key همان رمز عبور است؟
خیر. API Key معمولا برای شناسایی برنامه مصرفکننده و مدیریت میزان استفاده از سرویس کاربرد دارد. برای احراز هویت کاربران و تعیین مجوز دسترسی به اطلاعات حساس، به روشهای امنیتی قویتری نیاز دارید.
۴. برای تست API از چه ابزاری استفاده کنم؟
Postman و ابزار خط فرمان curl برای ارسال درخواست و مشاهده پاسخ کاربرد دارند. توسعهدهندگان JavaScript نیز از ()fetch برای اتصال به API استفاده میکنند.


۰